Quando Clientes Enviam Dados Sensíveis no Chat: Um Guia Prático de Triagem para Equipas de Suporte
Um fluxo de trabalho de suporte repetível para conter dados sensíveis inesperados, proteger o cliente, escalar corretamente e evitar a próxima divulgação evitável.
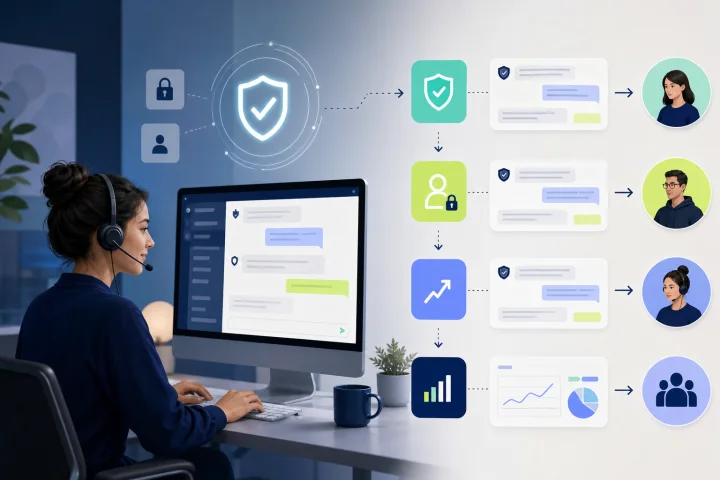
Porque isto é um problema de operações de suporte
Um cliente pode colar um número de cartão, palavra-passe, imagem de documento de identidade, informação médica ou código de recuperação de conta numa conversa enquanto tenta resolver um problema urgente. A preocupação imediata não é saber se o agente cometeu um erro. É saber se a equipa consegue responder de forma consistente antes de a divulgação se ampliar por meio de respostas, notas, exportações, atribuições ou mensagens internas informais.
Trate uma mensagem inesperada com dados sensíveis como potencial incidente. Isto não significa que todas as mensagens são violações confirmadas ou exigem a mesma resposta. Significa que o evento precisa de um fluxo de contenção e escalonamento definido, em vez de uma decisão improvisada por um único agente.
O objetivo duradouro é simples: impedir mais divulgações, proteger o cliente e a conta relevante, preservar apenas o contexto operacional de que os responsáveis adequados necessitam e melhorar a interação que tornou a divulgação provável.
- Os agentes de primeira linha contêm, tranquilizam, redirecionam e escalam.
- Os responsáveis por privacidade, segurança, área jurídica e negócio decidem questões como o âmbito da investigação, o tratamento da eliminação, a notificação, a comunicação de incidentes e a remediação, de acordo com a política da organização.
- Os supervisores asseguram que o caso é encaminhado, que o acesso é limitado e que o acompanhamento do cliente tem um responsável.
- As equipas de qualidade transformam incidentes recorrentes em melhorias nas conversas e nos fluxos de trabalho.

Defina os dados sensíveis para a triagem no chat antes de ocorrer um incidente
Use uma definição de triagem deliberadamente ampla. A informação pode ser sensível porque identifica diretamente uma pessoa ou porque pode ser associada a ela no contexto. A classificação serve para um encaminhamento operacional rápido; não substitui a política formal de classificação de dados nem a avaliação jurídica da organização.
Crie orientações para agentes com base em exemplos reconhecíveis. Os agentes não devem ter de discutir terminologia enquanto um cliente espera. Uma taxonomia curta, apoiada por exemplos e regras de escalonamento, torna a resposta no primeiro minuto fiável.
- Informações de pagamento: números de cartão, códigos de segurança do cartão, dados de conta bancária, credenciais de pagamento e detalhes de transações financeiras.
- Credenciais e segredos de acesso: palavras-passe, códigos de utilização única, códigos de recuperação, respostas de segurança, chaves privadas ou ligações de autenticação.
- Provas de identidade: números de passaporte ou carta de condução, números da Segurança Social, identificadores nacionais, dados biométricos e imagens de documentos de identidade.
- Informações relacionadas com saúde: histórico médico, informações de tratamento, identificadores de pacientes ou documentos que contenham informações de saúde individualmente identificáveis.
- Dados de risco da conta: uma comunicação de que uma conta foi tomada por terceiros, um início de sessão desconhecido, um detalhe de contacto alterado ou uma credencial exposta.
- Dados pessoais de menor risco: um nome, morada, número de telefone ou referência de encomenda podem ainda exigir um tratamento cuidadoso, sobretudo quando combinados com outros detalhes.

A resposta no primeiro minuto: conter sem repetir
A primeira resposta do agente deve reconhecer o cliente, pedir-lhe que não envie mais informações sensíveis no chat e encaminhá-lo para um próximo passo aprovado. Não cite, parafraseie, confirme nem repita o valor sensível. A repetição pode criar outra cópia desnecessária da informação e incentivar mais divulgações.
Para informações de pagamento, não assuma que todos os canais de chat estão automaticamente proibidos de receber dados de titulares de cartões. A PCI DSS não proíbe, por si só, que tecnologias de mensagens solicitem ou recebam um número de conta primário, mas o canal e os sistemas relacionados têm de cumprir os requisitos aplicáveis e podem estar no âmbito de aplicação. Quando a organização não pretende que o canal trate dados de cartões, os agentes devem usar a via de pagamento aprovada e seguir o processo estabelecido para receção acidental.
Mantenha a resposta curta e factual. Evite prometer que a informação foi eliminada, que ninguém lhe pode aceder ou que o cliente não corre qualquer risco, salvo se um responsável autorizado tiver confirmado esses factos.
- Reconhecer: “Obrigado por nos informar. Posso ajudar com isto.”
- Impedir mais divulgação: “Para sua proteção, não envie mais detalhes de cartão, palavra-passe, código ou documento de identidade neste chat.”
- Redirecionar: “Utilize, por favor, o nosso processo aprovado de pagamento ou recuperação de conta.”
- Proteger: perante uma possível questão de credenciais ou tomada de conta, inicie imediatamente o escalonamento aprovado de proteção da conta.
- Escalar: aplique a via de incidente sem copiar o conteúdo sensível para outro local.
Regras de contenção: o que os agentes devem e não devem fazer
A contenção significa limitar o processamento e a visibilidade desnecessários. Um agente deve seguir o fluxo aprovado, não criar um segundo repositório de dados sensíveis enquanto tenta ajudar. Os responsáveis da organização por privacidade e segurança devem definir os passos exatos de tratamento para cada canal e tipo de incidente.
Utilize referências operacionais que revelem o contexto mínimo necessário. Por exemplo, um escalonamento interno pode indicar “possíveis dados de pagamento enviados no chat” ou “suspeita de exposição de credenciais”, juntamente com a referência de caso aprovada e a hora. Não é necessário reproduzir o valor, anexar uma captura de ecrã ou incluir uma transcrição copiada, salvo se um processo autorizado o exigir especificamente.
- Não cole conteúdo sensível em notas internas, etiquetas, modelos, e-mails, chats de equipa, títulos de tickets ou mensagens de transferência.
- Não use uma etiqueta que contenha o segredo ou número de documento. Use antes uma designação de incidente neutra e aprovada.
- Não transfira, reencaminhe, faça capturas de ecrã nem exporte a conversa, salvo se o processo de incidente aprovado o exigir e o destinatário estiver autorizado.
- Não peça ao cliente para reenviar a informação noutro canal de texto livre.
- Não elimine, altere manualmente nem prometa a eliminação de registos fora do processo documentado.
- Registe os factos operacionais mínimos exigidos pela política: categoria do incidente, hora em que foi observado, referência da conversa ou caso, ações tomadas e destino do escalonamento.
Use uma árvore de decisão para o risco imediato
Uma árvore de decisão funcional separa a proteção urgente do cliente da análise posterior. Os agentes de primeira linha não precisam de determinar obrigações legais nem o âmbito técnico. Precisam de identificar a categoria de risco, tomar a ação imediata prescrita e transferir a responsabilidade para a função certa.
Defina os seus próprios objetivos de nível de serviço e métodos de contacto no plano de incidentes. A decisão de design mais importante é que a suspeita de comprometimento de conta e de credenciais expostas tenha uma via visivelmente mais rápida do que uma questão de privacidade de rotina.
- Se foram expostas credenciais, um código de utilização única ou um código de recuperação: instrua o cliente a não enviar mais informação, acione a via de segurança da conta e use os passos aprovados de proteção da conta pela organização. Escale como urgente.
- Se foram enviados dados de cartão de pagamento: interrompa novas divulgações, encaminhe o cliente para o método de pagamento aprovado e dirija o evento pelo processo documentado de tratamento de dados de cartões.
- Se foi enviado um documento de identidade ou identificador de alto risco: contenha, classifique como exposição de dados de identidade e encaminhe para o responsável designado de privacidade ou segurança.
- Se o cliente comunicar uma suspeita de tomada de conta: trate-a como um evento de segurança da conta, mesmo que nenhum segredo seja visível no chat. Encaminhe imediatamente para o responsável pela proteção da conta.
- Se foram enviados dados pessoais de menor risco: evite amplificar a divulgação, prossiga apenas com as informações necessárias para a finalidade de suporte e escale quando o contexto, o volume ou o risco para o cliente atingir o limiar definido pela sua política.
- Se o agente tiver dúvidas: escolha a via mais segura — interrompa a recolha e peça a um supervisor ou responsável designado pelo incidente que classifique a situação.
Crie uma via de escalonamento com responsáveis nomeados
Uma política que diz “escalar para a equipa adequada” não é uma via de escalonamento. Indique as funções, funções de substituição, canais, contexto mínimo obrigatório e expectativas de transferência. O plano deve também distinguir a proteção urgente de contas da análise de privacidade e das decisões jurídicas ou de comunicação.
As orientações do NIST enfatizam eventos comunicáveis definidos, expectativas de partilha de informações e responsabilidades atribuídas. Na prática, uma organização pequena pode atribuir várias funções a uma pessoa formada. O importante é que a responsabilidade seja explícita e acessível quando ocorre o incidente.
- Responsável pelo suporte de primeira linha: envia a resposta de contenção, interrompe a recolha adicional, aplica a classificação neutra aprovada e abre o escalonamento.
- Supervisor ou gestor de serviço: confirma o encaminhamento correto, mantém a continuidade do serviço ao cliente e resolve incertezas quando o agente de primeira linha não consegue classificar o caso.
- Responsável pela segurança ou proteção de contas: trata suspeitas de exposição de credenciais, tomada de conta e contenção técnica segundo o processo de resposta da organização.
- Responsável pela privacidade ou líder de proteção de dados: avalia o tratamento de dados pessoais, o acesso, a retenção e a coordenação interna necessária.
- Partes interessadas da área jurídica e de comunicações: decidem sobre notificação, comunicação externa de incidentes, remediação para o cliente e comunicações públicas quando aplicável, segundo a política e o aconselhamento.
- Responsável pelo negócio ou pelos dados: confirma o contexto do serviço, o impacto no cliente e as alterações corretivas ao processo subjacente.
Opere uma caixa de entrada partilhada com acesso mínimo necessário
As caixas de entrada partilhadas melhoram a continuidade, mas o acesso alargado pode ampliar a exposição. A organização deve definir e verificar um modelo de acesso que limite as conversas sensíveis às pessoas que delas necessitam para as suas funções. Configure as ferramentas de fluxo de trabalho disponíveis para apoiar esse modelo e verifique a configuração ativa do produto antes de depender de qualquer restrição de acesso.
A webchat.vip disponibiliza uma caixa de entrada partilhada para conversas de WebChat e WhatsApp e suporta operadores, departamentos, encaminhamento, horários, níveis de serviço, modelos e etiquetas. Utilize estes controlos de fluxo de trabalho para dirigir incidentes de dados sensíveis a uma equipa designada e formada, sempre que o seu modelo operacional suportar essa conceção. Uma etiqueta neutra pode classificar o caso, mas não restringe o acesso por si só.
As decisões de acesso continuam a ser responsabilidade da organização. Estabeleça um processo documentado para rever quem deve ter acesso a conversas sensíveis, registos de conversas e relatórios exportados, e verifique que a configuração ativa suporta o modelo de acesso exigido. Remova ou altere acessos quando a função de uma pessoa muda, não apenas quando deixa a organização.
- Crie uma categoria de incidente neutra, como “Triagem de dados sensíveis”. Esta designação destina-se à classificação, não ao controlo de acesso.
- Atribua o caso ao responsável ou departamento designado; verifique separadamente se a configuração ativa suporta qualquer limitação de acesso necessária.
- Utilize uma nota de transferência que contenha apenas a categoria, referência do caso, hora e ações já tomadas.
- Reveja o modelo de acesso exigido segundo um calendário definido e após mudanças organizacionais.
- Trate exportações e registos descarregados como registos controlados pela sua política, e não como material de resolução de problemas de rotina.
Respeite os limites entre canais e plataformas
Um fluxo de trabalho de chat é uma cadeia de sistemas, políticas e pessoas. Um fornecedor de mensagens pode ter as suas próprias regras de retenção, entrega, encriptação, exportação e controlos de conta. A sua equipa de suporte controla as suas próprias instruções, o comportamento dos agentes, o encaminhamento, o modelo de acesso, os métodos de recolha aprovados e os procedimentos de escalonamento. Não confunda uma coisa com a outra.
Antes de tomar uma decisão específica de um canal, verifique a documentação oficial atual do canal, dos sistemas ligados e do caso de utilização aprovado pela sua organização. Em particular, não presuma que uma capacidade da plataforma altera as obrigações da organização relativas a dados de pagamento, informações relacionadas com saúde, documentos de identidade ou incidentes de segurança.
A webchat.vip suporta WebChat e WhatsApp na sua caixa de entrada partilhada. Cada canal WebChat dispõe de um widget instalável, personalizável e multilingue. Os controlos operacionais na caixa de entrada podem apoiar um tratamento disciplinado, mas não substituem o programa de privacidade, segurança, retenção, jurídico ou conformidade com cartões de pagamento de uma organização.
- Confirme o canal aprovado para pagamentos, verificação de identidade e recuperação de conta antes de publicar orientações para agentes.
- Documente qual a equipa responsável pela configuração do canal e qual a equipa responsável pela resposta a incidentes.
- Não faça alegações sobre retenção ou eliminação aos clientes com base em pressupostos sobre qualquer fornecedor.
- Verifique novamente a documentação oficial do canal ao alterar um fluxo de trabalho ou adicionar uma integração.
- Mantenha orientações dirigidas ao cliente consistentes entre WebChat, WhatsApp, conteúdos do centro de ajuda e modelos de agentes.
Perguntas frequentes
Um agente deve pedir a um cliente para eliminar a mensagem que contém dados sensíveis?
Um agente pode pedir ao cliente que não envie mais informações sensíveis, mas não deve improvisar instruções de eliminação nem prometer um resultado de eliminação. Siga o processo documentado da organização para o canal, retenção e incidentes e, em seguida, escale o caso para o responsável designado.
O que deve um agente fazer se um cliente partilhar uma palavra-passe ou código de utilização única?
Não repita nem confirme o segredo no chat. Peça ao cliente que não envie mais informação, acione a via urgente de segurança ou proteção da conta e encaminhe o cliente para o processo de recuperação aprovado. Uma suspeita de comprometimento de conta não deve aguardar o tratamento normal da fila.
Uma equipa de suporte pode recolher dados de cartão no chat?
Não assuma nem que o chat é sempre proibido nem que é automaticamente aceitável. A PCI DSS não proíbe, por si só, tecnologias de mensagens para dados de titulares de cartões, mas os canais e sistemas relevantes têm de cumprir os requisitos aplicáveis e podem estar no âmbito de aplicação. Use o método de pagamento aprovado pela organização e o processo documentado para dados de cartões.
Qual é o mínimo que uma nota interna de incidente deve incluir?
Use apenas os factos necessários para encaminhar e gerir o incidente: uma categoria de incidente neutra, referência do caso ou conversa, hora em que foi observado, ações tomadas e responsável atribuído. Não copie o valor sensível, não anexe capturas de ecrã desnecessárias nem o inclua num título, etiqueta ou mensagem de transferência.
Como pode a webchat.vip ajudar a reduzir divulgações repetidas?
As equipas podem usar a personalização do widget WebChat, modelos reutilizáveis, encaminhamento, departamentos e fluxos automatizados para definir expectativas claras e dirigir clientes para uma pessoa ou processo aprovado. Os fluxos automatizados podem enviar mensagens e ficheiros, recolher respostas validadas, criar ramificações, transferir e encaminhar para pessoas; as equipas devem conceber esses fluxos para pedir apenas as informações necessárias para uma finalidade definida.
Quem decide se os clientes ou autoridades têm de ser notificados?
Essa decisão pertence aos responsáveis designados pela organização nas áreas de privacidade, segurança, jurídica e negócio, segundo a política e o aconselhamento aplicáveis. A função do suporte de primeira linha é conter a divulgação, proteger o cliente quando o processo aprovado o exigir e escalar prontamente.
Fontes e leituras adicionais
Referências primárias e autorizadas usadas para verificar a base factual deste guia.
- NIST SP 800-122: Guide to Protecting the Confidentiality of Personally Identifiable Information (PII) — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-171 Rev. 3: Protecting Controlled Unclassified Information in Nonfederal Systems and Organizations — National Institute of Standards and Technology
- PCI SSC FAQ 1157: Accidental receipt of cardholder data through an unintended channel — PCI Security Standards Council
- PCI SSC FAQ 1310: Cardholder data and end-user messaging technologies — PCI Security Standards Council
- Basic Principles — European Data Protection Board
- Data Protection Basics for Small Business — European Data Protection Board
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — European Data Protection Board
- The Security Rule — U.S. Department of Health and Human Services
- Guidance Regarding Methods for De-identification of Protected Health Information — U.S. Department of Health and Human Services