Wenn Kunden sensible Daten im Chat senden: Ein praxisnaher Triage-Leitfaden für Support-Teams
Ein wiederholbarer Support-Workflow, um unerwartet übermittelte sensible Daten einzudämmen, Kunden zu schützen, richtig zu eskalieren und die nächste vermeidbare Offenlegung zu verhindern.
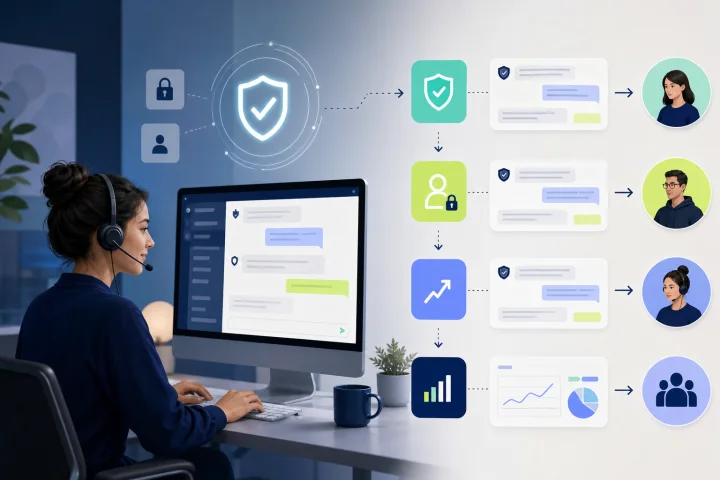
Warum dies ein Problem der Support-Organisation ist
Ein Kunde kann eine Kartennummer, ein Passwort, ein Bild eines Identitätsdokuments, medizinische Angaben oder einen Kontowiederherstellungscode in eine Unterhaltung einfügen, während er versucht, ein dringendes Problem zu lösen. Die unmittelbare Frage ist nicht, ob der Agent einen Fehler gemacht hat. Entscheidend ist, ob das Team einheitlich reagieren kann, bevor sich die Offenlegung über Antworten, Notizen, Exporte, Zuweisungen oder informelle interne Nachrichten ausweitet.
Behandeln Sie eine unerwartete Nachricht mit sensiblen Daten als möglichen Sicherheitsvorfall. Das bedeutet nicht, dass jede Nachricht ein bestätigter Verstoß ist oder dieselbe Reaktion erfordert. Es bedeutet, dass das Ereignis einen festgelegten Ablauf für Eindämmung und Eskalation benötigt, statt einer improvisierten Entscheidung durch einen einzelnen Agenten.
Das dauerhafte Ziel ist einfach: weitere Offenlegung stoppen, den Kunden und das betreffende Konto schützen, nur den operativen Kontext bewahren, den die zuständigen Verantwortlichen benötigen, und die Interaktion verbessern, die die Offenlegung wahrscheinlich gemacht hat.
- Mitarbeitende im Erstkontakt dämmen ein, beruhigen, leiten um und eskalieren.
- Datenschutz-, Sicherheits-, Rechts- und verantwortliche Geschäftsbereiche entscheiden nach den Richtlinien der Organisation über Themen wie Untersuchungsumfang, Löschungsbearbeitung, Benachrichtigung, Meldung und Abhilfe.
- Vorgesetzte stellen sicher, dass der Fall weitergeleitet wird, der Zugriff begrenzt ist und die Kundenkommunikation einen Verantwortlichen hat.
- Qualitätsteams überführen wiederkehrende Vorfälle in Verbesserungen von Gesprächen und Workflows.

Sensible Daten für die Chat-Triage definieren, bevor ein Vorfall eintritt
Verwenden Sie eine bewusst weit gefasste Triage-Definition. Informationen können sensibel sein, weil sie eine Person direkt identifizieren oder weil sie im Kontext mit ihr verknüpft werden können. Die Klassifizierung dient der schnellen operativen Weiterleitung; sie ersetzt weder die formale Datenklassifizierungsrichtlinie noch die rechtliche Bewertung der Organisation.
Gestalten Sie die Anleitung für Agenten anhand leicht erkennbarer Beispiele. Agenten sollten nicht über Begrifflichkeiten diskutieren müssen, während ein Kunde wartet. Eine kurze Taxonomie, gestützt durch Beispiele und Eskalationsregeln, macht die Reaktion in der ersten Minute verlässlich.
- Zahlungsinformationen: Kartennummern, Kartenprüfcodes, Bankverbindungsdaten, Zahlungszugangsdaten und Details zu Finanztransaktionen.
- Zugangsdaten und Zugriffsgeheimnisse: Passwörter, Einmalcodes, Wiederherstellungscodes, Sicherheitsantworten, private Schlüssel oder Authentifizierungslinks.
- Identitätsnachweise: Pass- oder Führerscheinnummern, Sozialversicherungsnummern, nationale Identifikatoren, biometrische Daten und Bilder von Identitätsdokumenten.
- Gesundheitsbezogene Informationen: Krankengeschichte, Behandlungsinformationen, Patientenkennungen oder Dokumente mit individuell identifizierbaren Gesundheitsinformationen.
- Kontorisikodaten: eine Meldung, dass ein Konto übernommen wurde, eine unbekannte Anmeldung, eine geänderte Kontaktangabe oder offengelegte Zugangsdaten.
- Personenbezogene Daten mit geringerem Risiko: Name, Adresse, Telefonnummer oder Bestellreferenz können weiterhin sorgfältige Behandlung erfordern, insbesondere in Kombination mit weiteren Angaben.

Die Reaktion in der ersten Minute: eindämmen, ohne zu wiederholen
Die erste Antwort des Agenten sollte den Kunden bestätigen, ihn bitten, keine weiteren sensiblen Informationen im Chat zu senden, und auf einen freigegebenen nächsten Schritt verweisen. Zitieren, paraphrasieren, bestätigen oder wiederholen Sie den sensiblen Wert nicht. Eine Wiederholung kann eine weitere unnötige Kopie der Information erzeugen und zu weiteren Offenlegungen einladen.
Bei Zahlungsinformationen sollten Sie nicht annehmen, dass jeder Chatkanal automatisch keine Karteninhaberdaten empfangen darf. PCI DSS verbietet Nachrichtentechnologien nicht grundsätzlich, eine primäre Kontonummer anzufordern oder zu empfangen, aber der Kanal und die zugehörigen Systeme müssen die geltenden Anforderungen erfüllen und können in den Geltungsbereich fallen. Wenn die Organisation nicht beabsichtigt, dass der Kanal Kartendaten verarbeitet, sollten Agenten den freigegebenen Zahlungsweg nutzen und dem etablierten Prozess für versehentlich empfangene Daten folgen.
Halten Sie die Antwort kurz und sachlich. Vermeiden Sie Zusagen, dass die Informationen gelöscht wurden, dass niemand darauf zugreifen kann oder dass für den Kunden kein Risiko besteht, sofern ein autorisierter Verantwortlicher diese Tatsachen nicht bestätigt hat.
- Bestätigen: „Danke, dass Sie uns das mitteilen. Ich helfe Ihnen gern weiter.“
- Weitere Offenlegung stoppen: „Zu Ihrem Schutz senden Sie bitte keine weiteren Karten-, Passwort-, Code- oder Identitätsdokumentdaten in diesem Chat.“
- Umleiten: „Bitte nutzen Sie stattdessen unseren freigegebenen Zahlungs- oder Kontowiederherstellungsprozess.“
- Schützen: Bei einem möglichen Problem mit Zugangsdaten oder einer Kontoübernahme starten Sie unverzüglich die freigegebene Eskalation zum Kontoschutz.
- Eskalieren: Wenden Sie den Vorfallsweg an, ohne die sensiblen Inhalte an einem neuen Ort zu kopieren.
Regeln zur Eindämmung: Was Agenten tun und nicht tun sollten
Eindämmung bedeutet, unnötige Verarbeitung und Sichtbarkeit zu begrenzen. Ein Agent sollte dem freigegebenen Workflow folgen und nicht beim Versuch zu helfen ein zweites Repository für sensible Daten schaffen. Die Datenschutz- und Sicherheitsverantwortlichen der Organisation sollten die genauen Bearbeitungsschritte für jeden Kanal und Vorfallstyp festlegen.
Verwenden Sie operative Verweise, die nur den minimal notwendigen Kontext offenlegen. Beispielsweise kann eine interne Eskalation „mögliche Zahlungsdaten im Chat gesendet“ oder „mutmaßliche Offenlegung von Zugangsdaten“ sowie die freigegebene Fallreferenz und Uhrzeit enthalten. Sie muss den Wert nicht wiedergeben, keinen Screenshot anhängen und kein kopiertes Transkript enthalten, sofern ein autorisierter Prozess dies nicht ausdrücklich verlangt.
- Fügen Sie sensible Inhalte nicht in interne Notizen, Tags, Vorlagen, E-Mails, Team-Chats, Tickettitel oder Übergabenachrichten ein.
- Verwenden Sie kein Tag, das das Geheimnis oder die Dokumentnummer enthält. Nutzen Sie stattdessen eine neutrale, freigegebene Vorfallskennzeichnung.
- Laden Sie die Unterhaltung nicht herunter, leiten Sie sie nicht weiter, erstellen Sie keinen Screenshot und exportieren Sie sie nicht, außer der freigegebene Vorfallsprozess verlangt dies und der Empfänger ist autorisiert.
- Bitten Sie den Kunden nicht, die Informationen erneut in einem anderen Freitextkanal zu senden.
- Löschen oder verändern Sie Datensätze nicht manuell und versprechen Sie keine Löschung außerhalb des dokumentierten Prozesses.
- Dokumentieren Sie nur die nach Richtlinie erforderlichen operativen Mindestfakten: Vorfallkategorie, Zeitpunkt der Feststellung, Unterhaltungs- oder Fallreferenz, ergriffene Maßnahmen und Eskalationsziel.
Einen Entscheidungsbaum für unmittelbare Risiken verwenden
Ein praktikabler Entscheidungsbaum trennt den dringenden Kundenschutz von der späteren Prüfung. Mitarbeitende im Erstkontakt müssen weder rechtliche Pflichten noch den technischen Umfang bestimmen. Sie müssen die Risikokategorie erkennen, die vorgeschriebene Sofortmaßnahme ergreifen und die Verantwortung an die richtige Rolle übergeben.
Legen Sie in Ihrem Vorfallsplan eigene Service-Level-Ziele und Kontaktmethoden fest. Die wichtige Gestaltungsentscheidung besteht darin, dass mutmaßliche Kontokompromittierungen und offengelegte Zugangsdaten einen sichtbar schnelleren Weg haben als eine routinemäßige Datenschutzfrage.
- Wenn Zugangsdaten, ein Einmalcode oder ein Wiederherstellungscode offengelegt wurden: Weisen Sie den Kunden an, nichts Weiteres zu senden, lösen Sie den Kontosicherheitsweg aus und nutzen Sie die freigegebenen Schritte zum Kontoschutz. Eskalieren Sie dringend.
- Wenn Zahlungskartendaten gesendet wurden: Stoppen Sie weitere Offenlegung, leiten Sie den Kunden zur freigegebenen Zahlungsmethode und führen Sie das Ereignis dem dokumentierten Prozess für Kartendaten zu.
- Wenn ein Identitätsdokument oder ein risikoreicher Identifikator gesendet wurde: Dämmen Sie ein, klassifizieren Sie dies als Offenlegung von Identitätsdaten und leiten Sie an den benannten Datenschutz- oder Sicherheitsverantwortlichen weiter.
- Wenn der Kunde eine mutmaßliche Kontoübernahme meldet: Behandeln Sie dies als Kontosicherheitsereignis, auch wenn im Chat kein Geheimnis sichtbar ist. Leiten Sie es sofort an den Verantwortlichen für Kontoschutz weiter.
- Wenn personenbezogene Daten mit geringerem Risiko gesendet wurden: Vermeiden Sie eine Verstärkung der Offenlegung, fahren Sie nur mit für den Supportzweck notwendigen Informationen fort und eskalieren Sie, wenn Kontext, Umfang oder Kundenrisiko Ihren Richtlinien-Schwellenwert erreichen.
- Wenn der Agent unsicher ist: Wählen Sie den sichereren Weg – stoppen Sie die Erhebung und bitten Sie einen Vorgesetzten oder benannten Vorfallsverantwortlichen um Klassifizierung.
Einen Eskalationsweg mit benannten Verantwortlichen gestalten
Eine Richtlinie, die besagt, „an das zuständige Team eskalieren“, ist kein Eskalationsweg. Benennen Sie Rollen, Vertretungsrollen, Kanäle, erforderlichen Mindestkontext und Erwartungen an die Übergabe. Der Plan sollte zudem dringenden Kontoschutz von Datenschutzprüfungen sowie rechtlichen oder kommunikativen Entscheidungen unterscheiden.
NIST-Leitlinien betonen festgelegte meldepflichtige Ereignisse, Erwartungen zum Informationsaustausch und zugewiesene Verantwortlichkeiten. In der Praxis kann eine kleine Organisation mehrere Funktionen einer geschulten Person zuweisen. Entscheidend ist, dass die Verantwortung ausdrücklich festgelegt und beim Eintreten eines Vorfalls erreichbar ist.
- Verantwortliche im Erstkontakt: Sendet die Eindämmungsantwort, beendet die weitere Erhebung, wendet die freigegebene neutrale Klassifizierung an und eröffnet die Eskalation.
- Vorgesetzter oder diensthabender Manager: Bestätigt die korrekte Weiterleitung, erhält die Kontinuität des Kundenservice aufrecht und klärt Unsicherheiten, wenn der Agent im Erstkontakt den Fall nicht klassifizieren kann.
- Verantwortliche für Sicherheit oder Kontoschutz: Bearbeitet mutmaßliche Offenlegung von Zugangsdaten, Kontoübernahmen und technische Eindämmung nach dem Reaktionsprozess der Organisation.
- Datenschutzverantwortliche oder Leitung Datenschutz: Bewertet die Verarbeitung personenbezogener Daten, Zugriffe, Aufbewahrung und erforderliche interne Abstimmung.
- Beteiligte aus Recht und Kommunikation: Entscheiden, sofern nach Richtlinie und Beratung anwendbar, über Benachrichtigung, externe Meldung, Abhilfe für Kunden und öffentliche Kommunikation.
- Geschäfts- oder Datenverantwortliche: Bestätigt Servicekontext, Kundenauswirkungen und Korrekturmaßnahmen für den zugrunde liegenden Prozess.
Ein gemeinsames Postfach mit minimal notwendigem Zugriff betreiben
Gemeinsame Postfächer verbessern die Kontinuität, aber ein breiter Zugriff kann die Exponierung ausweiten. Die Organisation sollte ein Zugriffsmodell definieren und überprüfen, das sensible Unterhaltungen auf Personen beschränkt, die sie für ihre Aufgaben benötigen. Konfigurieren Sie die verfügbaren Workflow-Tools zur Unterstützung dieses Modells und überprüfen Sie die Live-Produktkonfiguration, bevor Sie sich auf eine Zugriffsbeschränkung verlassen.
webchat.vip stellt ein gemeinsames Postfach für WebChat- und WhatsApp-Unterhaltungen bereit und unterstützt Operatoren, Abteilungen, Routing, Zeitpläne, Service-Level, Vorlagen und Tags. Nutzen Sie diese Workflow-Steuerungen, um Vorfälle mit sensiblen Daten an ein benanntes, geschultes Team weiterzuleiten, sofern Ihr Betriebsmodell diese Gestaltung unterstützt. Ein neutrales Tag kann den Fall klassifizieren, beschränkt den Zugriff jedoch nicht selbstständig.
Zugriffsentscheidungen bleiben die Verantwortung der Organisation. Richten Sie einen dokumentierten Prozess ein, um zu überprüfen, wer Zugriff auf sensible Unterhaltungen, Gesprächsprotokolle und exportierte Berichte haben sollte, und verifizieren Sie, dass die Live-Konfiguration das erforderliche Zugriffsmodell unterstützt. Entfernen oder ändern Sie Berechtigungen, wenn sich die Rolle einer Person ändert, nicht erst, wenn sie die Organisation verlässt.
- Erstellen Sie eine neutrale Vorfallskategorie wie „Triage sensibler Daten“. Diese Kennzeichnung dient der Klassifizierung, nicht der Zugriffskontrolle.
- Weisen Sie den Fall dem benannten Verantwortlichen oder der Abteilung zu; überprüfen Sie separat, ob die Live-Konfiguration eine erforderliche Zugriffsbeschränkung unterstützt.
- Verwenden Sie eine Übergabenotiz, die nur Kategorie, Fallreferenz, Uhrzeit und bereits ergriffene Maßnahmen enthält.
- Überprüfen Sie das erforderliche Zugriffsmodell nach einem festgelegten Zeitplan und nach organisatorischen Änderungen.
- Behandeln Sie Exporte und heruntergeladene Protokolle nach Ihrer Richtlinie als kontrollierte Aufzeichnungen, nicht als routinemäßiges Material zur Fehlerbehebung.
Kanal- und Plattformgrenzen beachten
Ein Chat-Workflow ist eine Kette aus Systemen, Richtlinien und Menschen. Ein Messaging-Anbieter kann eigene Regeln für Aufbewahrung, Zustellung, Verschlüsselung, Export und Kontosteuerung haben. Ihr Support-Team kontrolliert seine eigenen Anweisungen, das Verhalten der Agenten, Routing, Zugriffsmodell, freigegebene Erhebungsmethoden und Eskalationsverfahren. Verwechseln Sie das eine nicht mit dem anderen.
Bevor Sie eine kanalspezifische Entscheidung treffen, überprüfen Sie die aktuelle offizielle Dokumentation für den Kanal, die angebundenen Systeme und den freigegebenen Anwendungsfall Ihrer Organisation. Schließen Sie insbesondere nicht daraus, dass eine Plattformfunktion die Pflichten der Organisation für Zahlungsdaten, gesundheitsbezogene Informationen, Identitätsdokumente oder Sicherheitsvorfälle verändert.
webchat.vip unterstützt WebChat und WhatsApp in seinem gemeinsamen Postfach. Jeder WebChat-Kanal verfügt über ein installierbares, anpassbares, mehrsprachiges Widget. Operative Steuerungen innerhalb des Postfachs können eine disziplinierte Bearbeitung unterstützen, ersetzen aber nicht das Datenschutz-, Sicherheits-, Aufbewahrungs-, Rechts- oder Zahlungskarten-Compliance-Programm einer Organisation.
- Bestätigen Sie den freigegebenen Kanal für Zahlungen, Identitätsprüfung und Kontowiederherstellung, bevor Sie Agentenanweisungen veröffentlichen.
- Dokumentieren Sie, welches Team die Kanalkonfiguration und welches Team die Vorfallsreaktion verantwortet.
- Machen Sie gegenüber Kunden keine Aussagen zur Aufbewahrung oder Löschung auf Grundlage von Annahmen über einen Anbieter.
- Prüfen Sie die offizielle Kanaldokumentation erneut, wenn Sie einen Workflow ändern oder eine Integration hinzufügen.
- Halten Sie Kundenanweisungen über WebChat, WhatsApp, Help-Center-Inhalte und Agentenvorlagen hinweg konsistent.
Häufig gestellte Fragen
Sollte ein Agent einen Kunden bitten, die Nachricht mit sensiblen Daten zu löschen?
Ein Agent kann den Kunden bitten, keine weiteren sensiblen Informationen zu senden, sollte aber keine Löschanweisungen improvisieren oder ein Löschungsergebnis versprechen. Folgen Sie dem dokumentierten Kanal-, Aufbewahrungs- und Vorfallsprozess der Organisation und eskalieren Sie den Fall anschließend an den benannten Verantwortlichen.
Was sollte ein Agent tun, wenn ein Kunde ein Passwort oder einen Einmalcode teilt?
Wiederholen oder bestätigen Sie das Geheimnis nicht im Chat. Bitten Sie den Kunden, nichts Weiteres zu senden, lösen Sie den dringenden Weg für Kontosicherheit oder Kontoschutz aus und leiten Sie den Kunden zum freigegebenen Wiederherstellungsprozess. Eine mutmaßliche Kontokompromittierung sollte nicht auf die gewöhnliche Warteschlangenbearbeitung warten.
Kann ein Support-Team Kartendetails im Chat erfassen?
Nehmen Sie weder an, dass Chat immer verboten ist, noch dass er automatisch zulässig ist. PCI DSS verbietet Nachrichtentechnologien für Karteninhaberdaten nicht grundsätzlich, aber relevante Kanäle und Systeme müssen geltende Anforderungen erfüllen und können in den Geltungsbereich fallen. Nutzen Sie die freigegebene Zahlungsmethode und den dokumentierten Prozess für Kartendaten der Organisation.
Was sollte eine interne Vorfallsnotiz mindestens enthalten?
Verwenden Sie nur die Fakten, die zur Weiterleitung und Bearbeitung des Vorfalls erforderlich sind: eine neutrale Vorfallskategorie, Fall- oder Unterhaltungsreferenz, Zeitpunkt der Feststellung, ergriffene Maßnahmen und zugewiesenen Verantwortlichen. Kopieren Sie nicht den sensiblen Wert, hängen Sie keine unnötigen Screenshots an und platzieren Sie ihn nicht in Titel, Tag oder Übergabenachricht.
Wie kann webchat.vip helfen, wiederholte Offenlegungen zu reduzieren?
Teams können die Anpassung des WebChat-Widgets, wiederverwendbare Vorlagen, Routing, Abteilungen und automatisierte Abläufe nutzen, um klare Erwartungen zu setzen und Kunden an einen freigegebenen Ansprechpartner oder Prozess zu leiten. Automatisierte Abläufe können Nachrichten und Dateien senden, validierte Antworten erfassen, verzweigen, übertragen und an Personen übergeben; Teams sollten diese Abläufe so gestalten, dass sie nur für einen definierten Zweck notwendige Informationen anfordern.
Wer entscheidet, ob Kunden oder Behörden benachrichtigt werden müssen?
Diese Entscheidung liegt bei den benannten Datenschutz-, Sicherheits-, Rechts- und Geschäftsverantwortlichen der Organisation gemäß geltenden Richtlinien und Beratung. Die Rolle des Support-Mitarbeiters im Erstkontakt besteht darin, die Offenlegung einzudämmen, den Kunden zu schützen, wenn der freigegebene Prozess dies verlangt, und unverzüglich zu eskalieren.
Quellen und weiterführende Literatur
Primäre und maßgebliche Referenzen zur Prüfung der faktischen Grundlage dieses Leitfadens.
- NIST SP 800-122: Guide to Protecting the Confidentiality of Personally Identifiable Information (PII) — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-171 Rev. 3: Protecting Controlled Unclassified Information in Nonfederal Systems and Organizations — National Institute of Standards and Technology
- PCI SSC FAQ 1157: Accidental receipt of cardholder data through an unintended channel — PCI Security Standards Council
- PCI SSC FAQ 1310: Cardholder data and end-user messaging technologies — PCI Security Standards Council
- Basic Principles — European Data Protection Board
- Data Protection Basics for Small Business — European Data Protection Board
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — European Data Protection Board
- The Security Rule — U.S. Department of Health and Human Services
- Guidance Regarding Methods for De-identification of Protected Health Information — U.S. Department of Health and Human Services