Quando i clienti inviano dati sensibili in chat: guida pratica di triage per i team di assistenza
Un flusso di lavoro ripetibile per l’assistenza, utile a contenere dati sensibili ricevuti inaspettatamente, proteggere il cliente, escalare correttamente e prevenire la successiva divulgazione evitabile.
Perché è un problema di operazioni di assistenza
Un cliente può incollare in una conversazione un numero di carta, una password, l’immagine di un documento di identità, un dettaglio medico o un codice di recupero dell’account mentre cerca di risolvere un problema urgente. La preoccupazione immediata non è stabilire se l’operatore abbia commesso un errore. È capire se il team è in grado di rispondere in modo coerente prima che la divulgazione si ampli attraverso risposte, note, esportazioni, assegnazioni o messaggi informali interni.
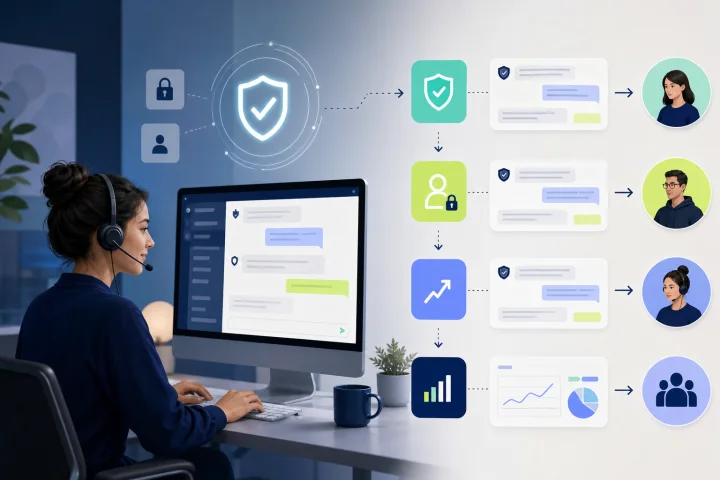
Considera un messaggio inatteso contenente dati sensibili come un potenziale incidente. Ciò non significa che ogni messaggio sia una violazione confermata o richieda la stessa risposta. Significa che l’evento necessita di un flusso di contenimento ed escalation definito, anziché di una decisione improvvisata da parte di un singolo operatore.
L’obiettivo duraturo è semplice: fermare ulteriori divulgazioni, proteggere il cliente e l’account pertinente, conservare solo il contesto operativo necessario ai responsabili appropriati e migliorare l’interazione che ha reso probabile la divulgazione.
- Gli operatori di prima linea contengono, rassicurano, reindirizzano ed effettuano l’escalation.
- I responsabili di privacy, sicurezza, legale e business decidono su aspetti quali ambito dell’indagine, gestione della cancellazione, notifiche, segnalazioni e correzioni secondo la policy organizzativa.
- I supervisori assicurano che il caso sia instradato, che l’accesso sia limitato e che il follow-up con il cliente abbia un responsabile.
- I team qualità trasformano gli incidenti ricorrenti in miglioramenti alle conversazioni e ai flussi di lavoro.

Definire i dati sensibili per il triage in chat prima di un incidente
Usa una definizione di triage volutamente ampia. Un’informazione può essere sensibile perché identifica direttamente una persona oppure perché può essere collegata a essa nel contesto. La classificazione serve a un instradamento operativo rapido; non sostituisce la policy formale di classificazione dei dati dell’organizzazione né una valutazione legale.
Struttura le istruzioni per gli operatori attorno a esempi riconoscibili. Gli operatori non dovrebbero dover discutere la terminologia mentre un cliente attende. Una breve tassonomia, supportata da esempi e regole di escalation, rende affidabile la risposta nel primo minuto.
- Informazioni di pagamento: numeri di carta, codici di sicurezza della carta, coordinate bancarie, credenziali di pagamento e dettagli di transazioni finanziarie.
- Credenziali e segreti di accesso: password, codici monouso, codici di recupero, risposte di sicurezza, chiavi private o link di autenticazione.
- Prove di identità: numeri di passaporto o patente, numeri di previdenza sociale, identificativi nazionali, dati biometrici e immagini di documenti di identità.
- Informazioni sanitarie: anamnesi, informazioni sui trattamenti, identificativi dei pazienti o documenti contenenti informazioni sanitarie individualmente identificabili.
- Dati di rischio dell’account: segnalazione di un account compromesso, accesso non riconosciuto, modifica di un recapito o credenziale esposta.
- Dati personali a rischio inferiore: nome, indirizzo, numero di telefono o riferimento dell’ordine possono comunque richiedere una gestione attenta, soprattutto se combinati con altri dettagli.

La risposta nel primo minuto: contenere senza ripetere
La prima risposta dell’operatore dovrebbe riconoscere il cliente, chiedergli di non inviare altri dati sensibili in chat e indicare il passaggio successivo approvato. Non citare, parafrasare, verificare o ripetere il valore sensibile. Ripeterlo può creare un’ulteriore copia non necessaria dell’informazione e incoraggiare altre divulgazioni.
Per le informazioni di pagamento, non presumere che ogni canale di chat sia automaticamente vietato per la ricezione di dati dei titolari di carta. PCI DSS non vieta di per sé alle tecnologie di messaggistica di richiedere o ricevere un numero di conto primario, ma il canale e i sistemi correlati devono soddisfare i requisiti applicabili e possono rientrare nell’ambito di applicazione. Quando l’organizzazione non intende gestire dati della carta attraverso il canale, gli operatori devono usare il percorso di pagamento approvato e seguire il processo stabilito per la ricezione accidentale.
Mantieni la risposta breve e fattuale. Evita di promettere che le informazioni siano state cancellate, che nessuno possa accedervi o che il cliente non corra rischi, salvo che un responsabile autorizzato abbia confermato tali fatti.
- Riconosci: “Grazie per avercelo comunicato. Posso aiutarla.”
- Interrompi ulteriori divulgazioni: “Per la sua protezione, non invii altri dati della carta, password, codici o dettagli di documenti di identità in questa chat.”
- Reindirizza: “Utilizzi invece la nostra procedura approvata per il pagamento o il recupero dell’account.”
- Proteggi: in caso di possibile problema di credenziali o acquisizione dell’account, avvia subito l’escalation approvata per la protezione dell’account.
- Escala: applica il percorso di gestione dell’incidente senza copiare il contenuto sensibile in un nuovo luogo.
Regole di contenimento: cosa gli operatori devono e non devono fare
Il contenimento significa limitare l’elaborazione e la visibilità non necessarie. Un operatore dovrebbe seguire il flusso approvato, non creare un secondo archivio di dati sensibili nel tentativo di essere utile. I responsabili della privacy e della sicurezza dell’organizzazione dovrebbero definire i passaggi esatti di gestione per ciascun canale e tipo di incidente.
Usa riferimenti operativi che rivelino il minimo contesto necessario. Per esempio, un’escalation interna può indicare “possibili dati di pagamento inviati in chat” o “sospetta esposizione di credenziali”, più il riferimento al caso approvato e l’orario. Non deve riprodurre il valore, allegare uno screenshot o includere una trascrizione copiata, a meno che un processo autorizzato lo richieda specificamente.
- Non incollare contenuti sensibili in note interne, tag, modelli, email, chat di team, titoli dei ticket o messaggi di passaggio di consegne.
- Non usare un tag che contenga il segreto o il numero del documento. Usa invece un’etichetta di incidente neutra e approvata.
- Non scaricare, inoltrare, acquisire screenshot o esportare la conversazione, salvo che il processo di incidente approvato lo richieda e il destinatario sia autorizzato.
- Non chiedere al cliente di reinviare l’informazione in un altro canale a testo libero.
- Non cancellare o modificare manualmente i record, né promettere la loro cancellazione, al di fuori del processo documentato.
- Registra invece i fatti operativi minimi richiesti dalla policy: categoria dell’incidente, ora di rilevazione, riferimento della conversazione o del caso, azioni intraprese e destinazione dell’escalation.
Usare un albero decisionale per il rischio immediato
Un albero decisionale efficace separa la protezione urgente del cliente dalla successiva revisione. Gli operatori di prima linea non devono determinare obblighi legali o ambito tecnico. Devono identificare la categoria di rischio, intraprendere l’azione immediata prescritta e trasferire la responsabilità al ruolo corretto.
Stabilisci nel piano di gestione degli incidenti i tuoi obiettivi di livello di servizio e metodi di contatto. La scelta progettuale importante è che una sospetta compromissione dell’account e le credenziali esposte abbiano un percorso visibilmente più rapido di una normale domanda sulla privacy.
- Se sono state esposte credenziali, un codice monouso o un codice di recupero: invita il cliente a non inviare altro, attiva il percorso di sicurezza dell’account e usa le misure approvate dall’organizzazione per proteggerlo. Effettua un’escalation urgente.
- Se sono stati inviati dati di una carta di pagamento: interrompi ulteriori divulgazioni, indirizza il cliente al metodo di pagamento approvato e instrada l’evento attraverso il processo documentato per la gestione dei dati della carta.
- Se è stato inviato un documento di identità o un identificativo ad alto rischio: contenere, classificare come esposizione di dati di identità e instradare al responsabile designato per privacy o sicurezza.
- Se il cliente segnala una sospetta acquisizione dell’account: trattala come evento di sicurezza dell’account anche se nella chat non è visibile alcun segreto. Instrada immediatamente al responsabile della protezione dell’account.
- Se sono stati inviati dati personali a rischio inferiore: evita di amplificare l’esposizione, prosegui solo con le informazioni necessarie allo scopo dell’assistenza ed effettua l’escalation quando contesto, volume o rischio per il cliente raggiungono la soglia prevista dalla policy.
- Se l’operatore non è sicuro: scegli il percorso più sicuro, interrompi la raccolta e chiedi a un supervisore o al responsabile designato dell’incidente di classificarlo.
Progettare un percorso di escalation con responsabili nominati
Una policy che afferma “escalare al team appropriato” non è un percorso di escalation. Nomina i ruoli, i ruoli di backup, i canali, il contesto minimo richiesto e le aspettative per il passaggio di consegne. Il piano dovrebbe inoltre distinguere la protezione urgente dell’account dalla revisione della privacy e dalle decisioni legali o di comunicazione.
Le linee guida NIST sottolineano eventi segnalabili definiti, aspettative per la condivisione delle informazioni e responsabilità assegnate. Nella pratica, una piccola organizzazione può assegnare più funzioni a una sola persona formata. Ciò che conta è che la responsabilità sia esplicita e raggiungibile quando si verifica l’incidente.
- Responsabile dell’assistenza di prima linea: invia la risposta di contenimento, interrompe l’ulteriore raccolta, applica la classificazione neutra approvata e apre l’escalation.
- Supervisore o responsabile di turno: conferma il corretto instradamento, mantiene la continuità del servizio clienti e risolve l’incertezza quando l’operatore di prima linea non riesce a classificare il caso.
- Responsabile della sicurezza o della protezione dell’account: gestisce la sospetta esposizione di credenziali, l’acquisizione dell’account e il contenimento tecnico secondo il processo di risposta dell’organizzazione.
- Responsabile della privacy o della protezione dei dati: valuta la gestione dei dati personali, l’accesso, la conservazione e il coordinamento interno necessario.
- Stakeholder legali e delle comunicazioni: decidono su notifiche, segnalazioni esterne, rimedi per il cliente e comunicazioni pubbliche quando applicabile secondo policy e consulenza.
- Responsabile business o dei dati: conferma il contesto del servizio, l’impatto sul cliente e le modifiche correttive al processo sottostante.
Gestire una casella condivisa con accesso minimo necessario
Le caselle condivise migliorano la continuità, ma un accesso esteso può ampliare l’esposizione. L’organizzazione dovrebbe definire e verificare un modello di accesso che limiti le conversazioni sensibili alle persone che ne hanno bisogno per le proprie mansioni. Configura gli strumenti di flusso disponibili a supporto di tale modello e verifica la configurazione del prodotto in uso prima di fare affidamento su qualsiasi restrizione di accesso.
webchat.vip offre una casella condivisa per le conversazioni WebChat e WhatsApp e supporta operatori, reparti, instradamento, pianificazioni, livelli di servizio, modelli e tag. Usa questi controlli del flusso di lavoro per indirizzare gli incidenti relativi a dati sensibili a un team designato e formato, quando il tuo modello operativo supporta questa configurazione. Un tag neutro può classificare il caso, ma non limita di per sé l’accesso.
Le decisioni sull’accesso restano responsabilità dell’organizzazione. Definisci un processo documentato per rivedere chi dovrebbe avere accesso alle conversazioni sensibili, ai registri delle conversazioni e ai report esportati, e verifica che la configurazione in uso supporti il modello di accesso richiesto. Rimuovi o modifica l’accesso quando cambia il ruolo di una persona, non solo quando lascia l’organizzazione.
- Crea una categoria di incidente neutra, come “Triage dati sensibili”. Questa etichetta serve alla classificazione, non al controllo dell’accesso.
- Assegna il caso al responsabile o reparto designato; verifica separatamente se la configurazione in uso supporta le eventuali limitazioni di accesso richieste.
- Usa una nota di trasferimento contenente solo categoria, riferimento del caso, orario e azioni già intraprese.
- Rivedi il modello di accesso richiesto con una cadenza definita e dopo modifiche organizzative.
- Tratta esportazioni e registri scaricati come record controllati dalla tua policy, non come materiale ordinario per la risoluzione dei problemi.
Rispettare i confini di canali e piattaforme
Un flusso di chat è una catena di sistemi, policy e persone. Un fornitore di messaggistica può disporre di propri controlli su conservazione, consegna, crittografia, esportazione e account. Il tuo team di assistenza controlla istruzioni, comportamento degli operatori, instradamento, modello di accesso, metodi di raccolta approvati e procedure di escalation. Non confondere l’uno con l’altro.
Prima di prendere una decisione specifica per un canale, verifica la documentazione ufficiale aggiornata del canale, dei sistemi connessi e del caso d’uso approvato dalla tua organizzazione. In particolare, non dedurre che una funzionalità della piattaforma modifichi gli obblighi dell’organizzazione relativi a dati di pagamento, informazioni sanitarie, documenti di identità o incidenti di sicurezza.
webchat.vip supporta WebChat e WhatsApp nella sua casella condivisa. Ogni canale WebChat dispone di un widget installabile, personalizzabile e multilingue. I controlli operativi nella casella possono supportare una gestione disciplinata, ma non sostituiscono il programma dell’organizzazione in materia di privacy, sicurezza, conservazione, legale o conformità per le carte di pagamento.
- Conferma il canale approvato per pagamenti, verifica dell’identità e recupero dell’account prima di pubblicare le istruzioni per gli operatori.
- Documenta quale team è responsabile della configurazione del canale e quale della risposta agli incidenti.
- Non fare dichiarazioni a clienti su conservazione o cancellazione basandoti su supposizioni riguardo a un fornitore.
- Ricontrolla la documentazione ufficiale del canale quando modifichi un flusso di lavoro o aggiungi un’integrazione.
- Mantieni coerenti le istruzioni rivolte ai clienti su WebChat, WhatsApp, contenuti del centro assistenza e modelli degli operatori.
Domande frequenti
Un operatore dovrebbe chiedere al cliente di eliminare il messaggio contenente dati sensibili?
Un operatore può chiedere al cliente di non inviare altre informazioni sensibili, ma non dovrebbe improvvisare istruzioni per la cancellazione né prometterne l’esito. Segui il processo documentato dell’organizzazione per canale, conservazione e incidenti, quindi effettua l’escalation del caso al responsabile designato.
Cosa dovrebbe fare un operatore se un cliente condivide una password o un codice monouso?
Non ripetere né verificare il segreto in chat. Chiedi al cliente di non inviare altro, attiva il percorso urgente di sicurezza o protezione dell’account e indirizzalo al processo di recupero approvato. Una sospetta compromissione dell’account non dovrebbe attendere la normale gestione della coda.
Un team di assistenza può raccogliere i dettagli della carta in chat?
Non presumere né che la chat sia sempre vietata né che sia automaticamente accettabile. PCI DSS non vieta di per sé le tecnologie di messaggistica per i dati dei titolari di carta, ma i canali e sistemi pertinenti devono soddisfare i requisiti applicabili e possono rientrare nell’ambito di applicazione. Usa il metodo di pagamento approvato dall’organizzazione e il processo documentato per i dati della carta.
Qual è il minimo che dovrebbe includere una nota interna sull’incidente?
Usa solo i fatti necessari per instradare e gestire l’incidente: una categoria di incidente neutra, il riferimento del caso o della conversazione, l’ora di rilevazione, le azioni intraprese e il responsabile assegnato. Non copiare il valore sensibile, allegare screenshot non necessari o inserirlo in un titolo, tag o messaggio di trasferimento.
In che modo webchat.vip può aiutare a ridurre le divulgazioni ripetute?
I team possono usare la personalizzazione del widget WebChat, modelli riutilizzabili, instradamento, reparti e flussi automatizzati per impostare aspettative chiare e indirizzare i clienti a una persona o procedura approvata. I flussi automatizzati possono inviare messaggi e file, raccogliere risposte convalidate, diramarsi, trasferire e passare a persone; i team dovrebbero progettarli per richiedere solo le informazioni necessarie a uno scopo definito.
Chi decide se occorre notificare clienti o autorità?
Questa decisione spetta ai responsabili designati dell’organizzazione per privacy, sicurezza, legale e business, secondo policy e consulenza applicabili. Il ruolo dell’assistenza di prima linea è contenere la divulgazione, proteggere il cliente quando il processo approvato lo richiede ed effettuare prontamente l’escalation.
Fonti e approfondimenti
Riferimenti primari e autorevoli usati per verificare la base fattuale di questa guida.
- NIST SP 800-122: Guide to Protecting the Confidentiality of Personally Identifiable Information (PII) — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-171 Rev. 3: Protecting Controlled Unclassified Information in Nonfederal Systems and Organizations — National Institute of Standards and Technology
- PCI SSC FAQ 1157: Accidental receipt of cardholder data through an unintended channel — PCI Security Standards Council
- PCI SSC FAQ 1310: Cardholder data and end-user messaging technologies — PCI Security Standards Council
- Basic Principles — European Data Protection Board
- Data Protection Basics for Small Business — European Data Protection Board
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — European Data Protection Board
- The Security Rule — U.S. Department of Health and Human Services
- Guidance Regarding Methods for De-identification of Protected Health Information — U.S. Department of Health and Human Services