Cuando los clientes envían datos sensibles por chat: guía práctica de triaje para equipos de soporte
Un flujo de trabajo de soporte repetible para contener datos sensibles inesperados, proteger al cliente, escalar correctamente y evitar la próxima divulgación prevenible.
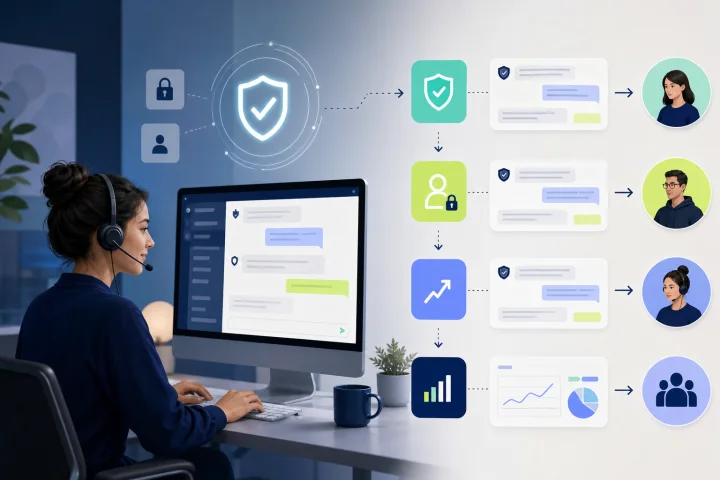
Por qué este es un problema de operaciones de soporte
Un cliente puede pegar un número de tarjeta, una contraseña, una imagen de un documento de identidad, un dato médico o un código de recuperación de cuenta en una conversación mientras intenta resolver un problema urgente. La preocupación inmediata no es si el agente cometió un error. Es si el equipo puede responder de forma coherente antes de que la divulgación se amplíe mediante respuestas, notas, exportaciones, asignaciones o mensajes internos informales.
Trata un mensaje inesperado con datos sensibles como un posible incidente. Esto no significa que cada mensaje sea una brecha confirmada ni que requiera la misma respuesta. Significa que el evento necesita un flujo de trabajo definido de contención y escalación, en lugar de una decisión improvisada por un único agente.
El objetivo duradero es sencillo: detener divulgaciones adicionales, proteger al cliente y a la cuenta pertinente, conservar únicamente el contexto operativo que necesitan los responsables adecuados y mejorar la interacción que hizo probable la divulgación.
- Los agentes de primera línea contienen, tranquilizan, redirigen y escalan.
- Los responsables de privacidad, seguridad, asuntos legales y del negocio deciden cuestiones como el alcance de la investigación, la gestión de eliminación, la notificación, la elaboración de informes y la remediación según la política de la organización.
- Los supervisores garantizan que el caso se enrute, que el acceso se limite y que el seguimiento con el cliente tenga un responsable.
- Los equipos de calidad convierten los incidentes recurrentes en mejoras de las conversaciones y los flujos de trabajo.

Define los datos sensibles para el triaje por chat antes de que ocurra un incidente
Usa una definición de triaje deliberadamente amplia. La información puede ser sensible porque identifica directamente a una persona o porque puede vincularse a ella en su contexto. La clasificación sirve para un enrutamiento operativo rápido; no sustituye la política formal de clasificación de datos ni la evaluación legal de la organización.
Crea instrucciones para agentes basadas en ejemplos reconocibles. Los agentes no deberían tener que debatir terminología mientras un cliente espera. Una taxonomía breve, respaldada por ejemplos y reglas de escalación, hace que la respuesta del primer minuto sea fiable.
- Información de pago: números de tarjeta, códigos de seguridad de tarjeta, datos de cuentas bancarias, credenciales de pago y detalles de transacciones financieras.
- Credenciales y secretos de acceso: contraseñas, códigos de un solo uso, códigos de recuperación, respuestas de seguridad, claves privadas o enlaces de autenticación.
- Evidencia de identidad: números de pasaporte o licencia de conducir, números de Seguridad Social, identificadores nacionales, datos biométricos e imágenes de documentos de identidad.
- Información relacionada con la salud: historial médico, información de tratamientos, identificadores de pacientes o documentos que contengan información de salud identificable individualmente.
- Datos de riesgo para la cuenta: un aviso de que una cuenta fue tomada por terceros, un inicio de sesión desconocido, un dato de contacto modificado o una credencial expuesta.
- Datos personales de menor riesgo: un nombre, dirección, número de teléfono o referencia de pedido aún pueden requerir una gestión cuidadosa, en particular cuando se combinan con otros datos.

La respuesta del primer minuto: contener sin repetir
La primera respuesta del agente debe reconocer al cliente, pedirle que no envíe más información sensible por chat y dirigirlo a un siguiente paso aprobado. No cites, parafrasees, verifiques ni repitas el valor sensible. Repetirlo puede crear otra copia innecesaria de la información e invitar a más divulgaciones.
En el caso de información de pago, no supongas que todos los canales de chat tienen prohibido automáticamente recibir datos de titulares de tarjetas. PCI DSS no prohíbe por sí mismo que las tecnologías de mensajería soliciten o reciban un número de cuenta principal, pero el canal y los sistemas relacionados deben cumplir los requisitos aplicables y pueden estar dentro del alcance. Cuando la organización no pretende que el canal gestione datos de tarjeta, los agentes deben usar la vía de pago aprobada y seguir el proceso establecido para recepción accidental.
Mantén la respuesta breve y objetiva. Evita prometer que la información se ha eliminado, que nadie puede acceder a ella o que el cliente no corre ningún riesgo, salvo que un responsable autorizado haya confirmado esos hechos.
- Reconocer: “Gracias por informarnos. Puedo ayudarle con esto”.
- Detener más divulgación: “Para su protección, no envíe más datos de tarjeta, contraseñas, códigos o documentos de identidad en este chat”.
- Redirigir: “Utilice nuestro proceso aprobado de pago o recuperación de cuenta”.
- Proteger: ante un posible problema de credenciales o toma de control, inicia de inmediato la escalación aprobada para proteger la cuenta.
- Escalar: aplica la ruta de incidentes sin copiar el contenido sensible a otro lugar.
Reglas de contención: qué deben y no deben hacer los agentes
La contención significa limitar el tratamiento y la visibilidad innecesarios. Un agente debe seguir el flujo de trabajo aprobado, no crear un segundo repositorio de datos sensibles mientras intenta ayudar. Los responsables de privacidad y seguridad de la organización deben definir los pasos exactos de gestión para cada canal y tipo de incidente.
Usa referencias operativas que revelen el mínimo contexto necesario. Por ejemplo, una escalación interna puede indicar “posibles datos de pago enviados por chat” o “sospecha de exposición de credenciales”, junto con la referencia aprobada del caso y la hora. No necesita reproducir el valor, adjuntar una captura de pantalla ni incluir una transcripción copiada, a menos que un proceso autorizado lo exija específicamente.
- No pegues contenido sensible en notas internas, etiquetas, plantillas, correos electrónicos, chats de equipo, títulos de tickets ni mensajes de traspaso.
- No uses una etiqueta que contenga el secreto o el número del documento. Usa en su lugar una etiqueta de incidente neutral y aprobada.
- No descargues, reenvíes, captures ni exportes la conversación, salvo que el proceso de incidente aprobado lo requiera y el destinatario esté autorizado.
- No pidas al cliente que reenvíe la información en otro canal de formato libre.
- No elimines ni alteres manualmente registros, ni prometas eliminar registros fuera del proceso documentado.
- Registra los hechos operativos mínimos requeridos por la política: categoría del incidente, hora de observación, referencia de conversación o caso, acciones realizadas y destino de la escalación.
Usa un árbol de decisión para el riesgo inmediato
Un árbol de decisión funcional separa la protección urgente del cliente de la revisión posterior. Los agentes de primera línea no necesitan determinar obligaciones legales ni alcance técnico. Deben identificar la categoría de riesgo, ejecutar la acción inmediata prescrita y transferir la responsabilidad al rol adecuado.
Establece tus propios objetivos de nivel de servicio y métodos de contacto en el plan de incidentes. La decisión de diseño importante es que la sospecha de compromiso de cuenta y las credenciales expuestas tengan una ruta visiblemente más rápida que una consulta rutinaria de privacidad.
- Si se expusieron credenciales, un código de un solo uso o un código de recuperación: indica al cliente que no envíe más, activa la ruta de seguridad de la cuenta y usa los pasos aprobados de protección de cuenta de la organización. Escala como urgente.
- Si se enviaron datos de tarjeta de pago: detén la divulgación adicional, dirige al cliente al método de pago aprobado y enruta el evento mediante el proceso documentado de gestión de datos de tarjeta.
- Si se envió un documento de identidad o un identificador de alto riesgo: contiene, clasifica como exposición de datos de identidad y enruta al responsable designado de privacidad o seguridad.
- Si el cliente informa de una posible toma de control de cuenta: trátala como un evento de seguridad de cuenta incluso si no se ve ningún secreto en el chat. Enruta de inmediato al responsable de protección de cuentas.
- Si se enviaron datos personales de menor riesgo: evita la amplificación, continúa solo con la información necesaria para el propósito de soporte y escala cuando el contexto, volumen o riesgo para el cliente alcance el umbral de tu política.
- Si el agente no está seguro: elige la ruta más segura; detén la recopilación y pide a un supervisor o al responsable designado de incidentes que lo clasifique.
Diseña una ruta de escalación con responsables identificados
Una política que dice “escalar al equipo adecuado” no es una ruta de escalación. Identifica los roles, roles de respaldo, canales, contexto mínimo obligatorio y expectativas de traspaso. El plan también debe distinguir entre la protección urgente de la cuenta, la revisión de privacidad y las decisiones legales o de comunicación.
La guía de NIST destaca los eventos notificables definidos, las expectativas de intercambio de información y las responsabilidades asignadas. En la práctica, una organización pequeña puede asignar varias funciones a una sola persona capacitada. Lo importante es que la responsabilidad sea explícita y localizable cuando ocurra el incidente.
- Responsable de soporte de primera línea: envía la respuesta de contención, detiene la recopilación adicional, aplica la clasificación neutral aprobada y abre la escalación.
- Supervisor o responsable de guardia: confirma el enrutamiento correcto, mantiene la continuidad del servicio al cliente y resuelve la incertidumbre cuando el agente de primera línea no puede clasificar el caso.
- Responsable de seguridad o protección de cuentas: gestiona la sospecha de exposición de credenciales, la toma de control de cuentas y la contención técnica conforme al proceso de respuesta de la organización.
- Responsable de privacidad o líder de protección de datos: evalúa la gestión de datos personales, el acceso, la retención y la coordinación interna necesaria.
- Partes interesadas de asuntos legales y comunicaciones: deciden la notificación, la elaboración de informes externos, la remediación para clientes y las comunicaciones públicas cuando corresponda según la política y el asesoramiento.
- Responsable del negocio o de los datos: confirma el contexto del servicio, el impacto en el cliente y los cambios correctivos en el proceso subyacente.
Gestiona una bandeja de entrada compartida con acceso mínimo necesario
Las bandejas de entrada compartidas mejoran la continuidad, pero un acceso amplio puede ampliar la exposición. La organización debe definir y verificar un modelo de acceso que limite las conversaciones sensibles a las personas que las necesitan para sus funciones. Configura las herramientas de flujo de trabajo disponibles para respaldar el enrutamiento a los responsables designados y verifica la configuración activa del producto y su documentación antes de depender de cualquier restricción de acceso.
webchat.vip proporciona una bandeja de entrada compartida para conversaciones de WebChat y WhatsApp, y admite operadores, departamentos, enrutamiento, horarios, niveles de servicio, plantillas y etiquetas. Usa estos controles de flujo de trabajo para dirigir los incidentes de datos sensibles a un equipo designado y capacitado cuando tu modelo operativo respalde ese diseño. No trates una etiqueta como prueba de que el acceso está restringido; verifica que la configuración activa y la documentación del producto admitan el modelo de acceso requerido.
Las decisiones de acceso siguen siendo responsabilidad de la organización. Establece un proceso documentado para revisar quién debe tener acceso a conversaciones sensibles, registros de conversaciones e informes exportados, y verifica que la configuración activa admita el modelo de acceso requerido. Elimina o cambia el acceso cuando cambie el rol de una persona, no solo cuando abandone la organización.
- Crea una categoría de incidente neutral, como “Triaje de datos sensibles”. Esta etiqueta sirve para clasificación, no para demostrar una restricción de acceso.
- Asigna el caso al responsable o departamento designado; verifica por separado si la configuración activa y la documentación del producto admiten cualquier limitación de acceso requerida.
- Usa una nota de transferencia que contenga solo la categoría, la referencia del caso, la hora y las acciones ya realizadas.
- Revisa el modelo de acceso requerido con una periodicidad definida y después de cambios organizativos.
- Trata las exportaciones y los registros descargados como registros controlados conforme a tu política, no como material rutinario de resolución de problemas.
Respeta los límites del canal y de la plataforma
Un flujo de trabajo de chat es una cadena de sistemas, políticas y personas. Un proveedor de mensajería puede tener sus propios controles de retención, entrega, cifrado, exportación y cuentas. Tu equipo de soporte controla sus propias instrucciones, el comportamiento de los agentes, el enrutamiento, el modelo de acceso, los métodos de recopilación aprobados y los procedimientos de escalación. No confundas una cosa con la otra.
Antes de tomar una decisión específica de un canal, verifica la documentación oficial vigente del canal, los sistemas conectados y el caso de uso aprobado por tu organización. En particular, no infieras que una capacidad de la plataforma cambia las obligaciones de la organización respecto de datos de pago, información relacionada con la salud, documentos de identidad o incidentes de seguridad.
webchat.vip admite WebChat y WhatsApp en su bandeja de entrada compartida. Cada canal de WebChat tiene un widget instalable, personalizable y multilingüe. Los controles operativos de la bandeja de entrada pueden respaldar una gestión disciplinada, pero no sustituyen el programa de privacidad, seguridad, retención, asuntos legales o cumplimiento de tarjetas de pago de una organización.
- Confirma el canal aprobado para pagos, verificación de identidad y recuperación de cuenta antes de publicar instrucciones para agentes.
- Documenta qué equipo es responsable de la configuración del canal y qué equipo es responsable de la respuesta a incidentes.
- No hagas afirmaciones de retención o eliminación a los clientes basándote en suposiciones sobre ningún proveedor.
- Vuelve a comprobar la documentación oficial del canal al cambiar un flujo de trabajo o añadir una integración.
- Mantén coherentes las instrucciones para clientes en WebChat, WhatsApp, el contenido del centro de ayuda y las plantillas para agentes.
Preguntas frecuentes
¿Debe un agente pedir a un cliente que elimine el mensaje que contiene datos sensibles?
Un agente puede pedir al cliente que no envíe más información sensible, pero no debe improvisar instrucciones de eliminación ni prometer un resultado de eliminación. Sigue el proceso documentado de la organización para el canal, la retención y los incidentes, y luego escala el caso al responsable designado.
¿Qué debe hacer un agente si un cliente comparte una contraseña o un código de un solo uso?
No repitas ni verifiques el secreto en el chat. Pide al cliente que no envíe más, activa la ruta urgente de seguridad o protección de cuenta y dirige al cliente al proceso de recuperación aprobado. Una sospecha de compromiso de cuenta no debe esperar la gestión ordinaria de la cola.
¿Puede un equipo de soporte recopilar datos de tarjeta en el chat?
No supongas ni que el chat siempre está prohibido ni que es aceptable automáticamente. PCI DSS no prohíbe por sí mismo las tecnologías de mensajería para datos de titulares de tarjetas, pero los canales y sistemas pertinentes deben cumplir los requisitos aplicables y pueden estar dentro del alcance. Usa el método de pago aprobado por la organización y el proceso documentado para datos de tarjeta.
¿Qué debe incluir como mínimo una nota interna de incidente?
Usa únicamente los hechos necesarios para enrutar y gestionar el incidente: una categoría de incidente neutral, referencia del caso o conversación, hora de observación, acciones realizadas y responsable asignado. No copies el valor sensible, adjuntes capturas innecesarias ni lo incluyas en un título, etiqueta o mensaje de transferencia.
¿Cómo puede webchat.vip ayudar a reducir divulgaciones repetidas?
Los equipos pueden usar la personalización del widget de WebChat, plantillas reutilizables, enrutamiento, departamentos y flujos automatizados para establecer expectativas claras y dirigir a los clientes a una persona o proceso aprobado. Los flujos automatizados pueden enviar mensajes y archivos, recopilar respuestas validadas, ramificarse, transferir y derivar a personas; los equipos deben diseñarlos para solicitar solo la información necesaria para un propósito definido.
¿Quién decide si se debe notificar a los clientes o a las autoridades?
Esa decisión corresponde a los responsables designados de privacidad, seguridad, asuntos legales y negocio de la organización, conforme a la política y el asesoramiento aplicables. La función del soporte de primera línea es contener la divulgación, proteger al cliente cuando el proceso aprobado lo requiera y escalar con rapidez.
Fuentes y lecturas adicionales
Referencias primarias y autorizadas usadas para verificar la base factual de esta guía.
- NIST SP 800-122: Guide to Protecting the Confidentiality of Personally Identifiable Information (PII) — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-171 Rev. 3: Protecting Controlled Unclassified Information in Nonfederal Systems and Organizations — National Institute of Standards and Technology
- PCI SSC FAQ 1157: Accidental receipt of cardholder data through an unintended channel — PCI Security Standards Council
- PCI SSC FAQ 1310: Cardholder data and end-user messaging technologies — PCI Security Standards Council
- Basic Principles — European Data Protection Board
- Data Protection Basics for Small Business — European Data Protection Board
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — European Data Protection Board
- The Security Rule — U.S. Department of Health and Human Services
- Guidance Regarding Methods for De-identification of Protected Health Information — U.S. Department of Health and Human Services