Lorsque des clients envoient des données sensibles par chat : guide pratique de triage pour les équipes support
Un flux de travail reproductible pour contenir des données sensibles envoyées de façon inattendue, protéger le client, escalader correctement et prévenir la prochaine divulgation évitable.
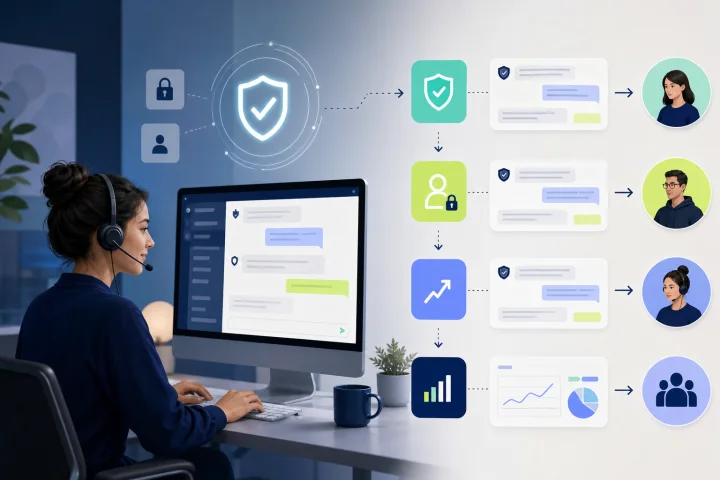
Pourquoi il s’agit d’un problème d’exploitation du support
Un client peut coller un numéro de carte, un mot de passe, une image de document d’identité, une information médicale ou un code de récupération de compte dans une conversation en essayant de résoudre un problème urgent. La préoccupation immédiate n’est pas de savoir si l’agent a commis une erreur. Il s’agit de savoir si l’équipe peut répondre de manière cohérente avant que la divulgation ne se propage par les réponses, les notes, les exports, les attributions ou les messages internes informels.
Traitez un message inattendu contenant des données sensibles comme un candidat à l’incident. Cela ne signifie pas que chaque message constitue une violation confirmée ou exige la même réponse. Cela signifie que l’événement nécessite un flux de travail défini de confinement et d’escalade, plutôt qu’une décision improvisée par un seul agent.
L’objectif durable est simple : arrêter toute divulgation supplémentaire, protéger le client et le compte concerné, ne conserver que le contexte opérationnel dont les responsables compétents ont besoin, et améliorer l’interaction qui a rendu la divulgation probable.
- Les agents de première ligne confinent, rassurent, réorientent et escaladent.
- Les responsables de la confidentialité, de la sécurité, du juridique et les responsables métier désignés décident de sujets tels que le périmètre de l’enquête, le traitement des suppressions, les notifications, les signalements et la remédiation conformément à la politique de l’organisation.
- Les superviseurs veillent à ce que le cas soit acheminé, que l’accès soit limité et que le suivi client ait un responsable.
- Les équipes qualité transforment les incidents récurrents en améliorations des conversations et des flux de travail.

Définir les données sensibles pour le triage par chat avant qu’un incident ne survienne
Utilisez une définition de triage délibérément large. Une information peut être sensible parce qu’elle identifie directement une personne, ou parce qu’elle peut lui être associée dans son contexte. Cette classification sert à un acheminement opérationnel rapide ; elle ne remplace pas la politique formelle de classification des données de l’organisation ni l’évaluation juridique.
Élaborez les consignes destinées aux agents autour d’exemples facilement reconnaissables. Les agents ne devraient pas avoir à débattre de la terminologie alors qu’un client attend. Une taxonomie courte, soutenue par des exemples et des règles d’escalade, rend la réponse de la première minute fiable.
- Informations de paiement : numéros de carte, codes de sécurité de carte, coordonnées bancaires, identifiants de paiement et détails de transactions financières.
- Identifiants et secrets d’accès : mots de passe, codes à usage unique, codes de récupération, réponses de sécurité, clés privées ou liens d’authentification.
- Preuves d’identité : numéros de passeport ou de permis de conduire, numéros de sécurité sociale, identifiants nationaux, données biométriques et images de documents d’identité.
- Informations liées à la santé : antécédents médicaux, informations de traitement, identifiants de patients ou documents contenant des informations de santé permettant d’identifier une personne.
- Données de risque liées au compte : signalement d’une prise de contrôle de compte, d’une connexion inconnue, d’une modification des coordonnées de contact ou d’un identifiant exposé.
- Données personnelles à risque moindre : un nom, une adresse, un numéro de téléphone ou une référence de commande peuvent néanmoins nécessiter un traitement attentif, en particulier lorsqu’ils sont combinés à d’autres éléments.

La réponse de la première minute : contenir sans répéter
La première réponse de l’agent doit reconnaître la situation du client, lui demander de ne pas envoyer davantage d’informations sensibles dans le chat et l’orienter vers une étape suivante approuvée. Ne citez pas, ne reformulez pas, ne vérifiez pas et ne répétez pas la valeur sensible. La répétition peut créer une copie supplémentaire inutile de l’information et encourager d’autres divulgations.
Pour les informations de paiement, ne partez pas du principe que tout canal de chat est automatiquement interdit de réception de données de titulaire de carte. La norme PCI DSS n’interdit pas elle-même aux technologies de messagerie de demander ou de recevoir un numéro de compte principal, mais le canal et les systèmes associés doivent satisfaire aux exigences applicables et peuvent être dans le périmètre. Lorsque l’organisation ne prévoit pas que le canal traite des données de carte, les agents doivent utiliser le parcours de paiement approuvé et suivre le processus établi en cas de réception accidentelle.
Gardez la réponse courte et factuelle. Évitez de promettre que l’information a été supprimée, que personne ne peut y accéder ou que le client ne court aucun risque, à moins qu’un responsable autorisé ait confirmé ces faits.
- Reconnaître : « Merci de nous l’avoir signalé. Je peux vous aider. »
- Arrêter toute divulgation supplémentaire : « Pour votre protection, veuillez ne plus envoyer de numéro de carte, mot de passe, code ou information de document d’identité dans ce chat. »
- Réorienter : « Veuillez plutôt utiliser notre processus approuvé de paiement ou de récupération de compte. »
- Protéger : en cas de possible problème d’identifiant ou de prise de contrôle, déclenchez immédiatement l’escalade approuvée de protection du compte.
- Escalader : appliquez le circuit d’incident sans copier le contenu sensible vers un nouvel emplacement.
Règles de confinement : ce que les agents doivent et ne doivent pas faire
Le confinement consiste à limiter les traitements et la visibilité inutiles. Un agent doit suivre le flux de travail approuvé et ne pas créer un second dépôt de données sensibles en voulant aider. Les responsables de la confidentialité et de la sécurité de l’organisation doivent définir les étapes exactes de traitement pour chaque canal et type d’incident.
Utilisez des références opérationnelles révélant le contexte minimal nécessaire. Par exemple, une escalade interne peut indiquer « données de paiement potentiellement envoyées dans le chat » ou « suspicion d’exposition d’identifiants », accompagnée de la référence de cas approuvée et de l’heure. Elle n’a pas besoin de reproduire la valeur, de joindre une capture d’écran ou d’inclure une transcription copiée, sauf si un processus autorisé l’exige spécifiquement.
- Ne collez pas de contenu sensible dans les notes internes, étiquettes, modèles, e-mails, messageries d’équipe, titres de tickets ou messages de transfert.
- N’utilisez pas une étiquette contenant le secret ou le numéro de document. Utilisez plutôt un libellé d’incident neutre et approuvé.
- Ne téléchargez pas, ne transférez pas, ne capturez pas l’écran et n’exportez pas la conversation, sauf si le processus d’incident approuvé l’exige et que le destinataire est autorisé.
- Ne demandez pas au client de renvoyer l’information dans un autre canal non structuré.
- Ne supprimez ni ne modifiez manuellement des enregistrements, et ne promettez pas leur suppression en dehors du processus documenté.
- Consignez uniquement les faits opérationnels minimaux exigés par la politique : catégorie d’incident, heure d’observation, référence de conversation ou de cas, actions menées et destination de l’escalade.
Utiliser un arbre de décision pour le risque immédiat
Un arbre de décision opérationnel sépare la protection urgente du client de l’examen ultérieur. Les agents de première ligne n’ont pas besoin de déterminer les obligations juridiques ni le périmètre technique. Ils doivent identifier la catégorie de risque, effectuer l’action immédiate prescrite et transférer la responsabilité au bon rôle.
Définissez vos propres objectifs de niveau de service et méthodes de contact dans le plan de gestion des incidents. La décision de conception importante est que les compromissions de compte suspectées et les identifiants exposés disposent d’un parcours visiblement plus rapide qu’une question courante de confidentialité.
- Si des identifiants, un code à usage unique ou un code de récupération ont été exposés : demandez au client de ne plus rien envoyer, déclenchez le parcours de sécurité du compte et appliquez les étapes approuvées de protection du compte par l’organisation. Escaladez en urgence.
- Si des données de carte bancaire ont été envoyées : arrêtez toute divulgation supplémentaire, orientez le client vers le moyen de paiement approuvé et acheminez l’événement selon le processus documenté de traitement des données de carte.
- Si un document d’identité ou un identifiant à haut risque a été envoyé : confinez, classez le cas comme exposition de données d’identité et acheminez-le vers le responsable désigné de la confidentialité ou de la sécurité.
- Si le client signale une suspicion de prise de contrôle de compte : traitez-la comme un événement de sécurité du compte même si aucun secret n’est visible dans le chat. Acheminez immédiatement vers le responsable de la protection du compte.
- Si des données personnelles à risque moindre ont été envoyées : évitez d’amplifier la divulgation, ne poursuivez qu’avec les informations nécessaires à l’objectif de support, et escaladez lorsque le contexte, le volume ou le risque pour le client atteint le seuil fixé par votre politique.
- En cas de doute de l’agent : choisissez le parcours le plus sûr — arrêtez la collecte et demandez à un superviseur ou au responsable d’incident désigné de classifier le cas.
Concevoir un parcours d’escalade avec des responsables nommés
Une politique qui indique « escalader vers l’équipe appropriée » n’est pas un parcours d’escalade. Nommez les rôles, les rôles de remplacement, les canaux, le contexte minimal requis et les attentes de transfert. Le plan doit également distinguer la protection urgente du compte de l’examen de confidentialité et des décisions juridiques ou de communication.
Les recommandations du NIST mettent l’accent sur des événements à signaler définis, des attentes de partage d’informations et des responsabilités attribuées. En pratique, une petite organisation peut confier plusieurs fonctions à une même personne formée. L’important est que la responsabilité soit explicite et joignable lorsqu’un incident survient.
- Responsable du support de première ligne : envoie la réponse de confinement, arrête toute collecte supplémentaire, applique la classification neutre approuvée et ouvre l’escalade.
- Superviseur ou responsable de permanence : confirme le bon acheminement, maintient la continuité du service client et résout les incertitudes lorsque l’agent de première ligne ne peut pas classifier le cas.
- Responsable de la sécurité ou de la protection des comptes : traite les suspicions d’exposition d’identifiants, les prises de contrôle de compte et le confinement technique dans le cadre du processus de réponse de l’organisation.
- Responsable de la confidentialité ou délégué à la protection des données : évalue le traitement des données personnelles, les accès, la conservation et la coordination interne requise.
- Parties prenantes juridiques et communication : décident des notifications, signalements externes, mesures correctives pour les clients et communications publiques lorsque cela s’applique selon la politique et les conseils reçus.
- Responsable métier ou des données : confirme le contexte de service, l’impact client et les changements correctifs à apporter au processus sous-jacent.
Exploiter une boîte de réception partagée avec un accès minimal nécessaire
Les boîtes de réception partagées améliorent la continuité, mais un accès étendu peut accroître l’exposition. L’organisation doit définir et vérifier un modèle d’accès qui limite les conversations sensibles aux personnes qui en ont besoin dans le cadre de leurs fonctions. Configurez les outils de flux de travail disponibles pour soutenir ce modèle et vérifiez la configuration active du produit avant de vous fier à une restriction d’accès.
webchat.vip propose une boîte de réception partagée pour les conversations WebChat et WhatsApp, et prend en charge les opérateurs, départements, routages, horaires, niveaux de service, modèles et étiquettes. Utilisez ces contrôles de flux de travail pour diriger les incidents impliquant des données sensibles vers une équipe désignée et formée lorsque votre modèle opérationnel le permet. Une étiquette neutre peut classifier le cas, mais elle ne restreint pas à elle seule l’accès.
Les décisions d’accès restent de la responsabilité de l’organisation. Établissez un processus documenté pour examiner qui doit accéder aux conversations sensibles, aux journaux de conversation et aux rapports exportés, et vérifiez que la configuration active prend en charge le modèle d’accès requis. Supprimez ou modifiez les accès lorsqu’une personne change de rôle, et pas uniquement lorsqu’elle quitte l’organisation.
- Créez une catégorie d’incident neutre telle que « Triage des données sensibles ». Ce libellé sert à la classification, pas au contrôle d’accès.
- Attribuez le cas au responsable ou département désigné ; vérifiez séparément si la configuration active prend en charge la limitation d’accès requise.
- Utilisez une note de transfert ne contenant que la catégorie, la référence du cas, l’heure et les actions déjà menées.
- Examinez le modèle d’accès requis selon un calendrier défini et après les changements organisationnels.
- Traitez les exports et journaux téléchargés comme des enregistrements contrôlés par votre politique, et non comme du matériel de dépannage courant.
Respecter les limites entre canaux et plateformes
Un flux de travail de chat est une chaîne de systèmes, de politiques et de personnes. Un fournisseur de messagerie peut avoir ses propres contrôles de conservation, de livraison, de chiffrement, d’export et de compte. Votre équipe support contrôle ses propres instructions, le comportement des agents, le routage, le modèle d’accès, les méthodes de collecte approuvées et les procédures d’escalade. Ne confondez pas les uns avec les autres.
Avant de prendre une décision propre à un canal, vérifiez la documentation officielle à jour concernant le canal, les systèmes connectés et le cas d’usage approuvé par votre organisation. En particulier, ne déduisez pas qu’une capacité de plateforme modifie les obligations de l’organisation concernant les données de paiement, les informations liées à la santé, les documents d’identité ou les incidents de sécurité.
webchat.vip prend en charge WebChat et WhatsApp dans sa boîte de réception partagée. Chaque canal WebChat dispose d’un widget installable, personnalisable et multilingue. Les contrôles opérationnels de la boîte de réception peuvent favoriser une gestion rigoureuse, mais ils ne remplacent pas le programme de confidentialité, de sécurité, de conservation, de conformité juridique ou de conformité relative aux cartes de paiement d’une organisation.
- Confirmez le canal approuvé pour les paiements, la vérification d’identité et la récupération de compte avant de publier les consignes destinées aux agents.
- Documentez quelle équipe est responsable de la configuration du canal et quelle équipe est responsable de la réponse aux incidents.
- N’affirmez pas aux clients qu’une conservation ou une suppression est garantie sur la base d’hypothèses concernant un fournisseur.
- Vérifiez à nouveau la documentation officielle du canal lors d’un changement de flux de travail ou de l’ajout d’une intégration.
- Maintenez la cohérence des consignes destinées aux clients entre WebChat, WhatsApp, le contenu du centre d’aide et les modèles destinés aux agents.
Questions fréquentes
Un agent doit-il demander à un client de supprimer le message contenant des données sensibles ?
Un agent peut demander au client de ne plus envoyer d’informations sensibles, mais ne doit pas improviser des instructions de suppression ni promettre un résultat de suppression. Suivez le processus documenté de l’organisation concernant le canal, la conservation et les incidents, puis escaladez le cas vers le responsable désigné.
Que doit faire un agent si un client partage un mot de passe ou un code à usage unique ?
Ne répétez pas et ne vérifiez pas le secret dans le chat. Demandez au client de ne plus rien envoyer, déclenchez le parcours urgent de sécurité ou de protection du compte et orientez le client vers le processus de récupération approuvé. Une suspicion de compromission de compte ne doit pas attendre le traitement normal de la file d’attente.
Une équipe support peut-elle collecter des informations de carte dans un chat ?
Ne supposez ni que le chat est toujours interdit ni qu’il est automatiquement acceptable. La norme PCI DSS n’interdit pas elle-même les technologies de messagerie pour les données de titulaire de carte, mais les canaux et systèmes concernés doivent satisfaire aux exigences applicables et peuvent être dans le périmètre. Utilisez le moyen de paiement approuvé par l’organisation et le processus documenté relatif aux données de carte.
Quels éléments minimaux une note d’incident interne doit-elle contenir ?
Utilisez uniquement les faits nécessaires à l’acheminement et à la gestion de l’incident : une catégorie d’incident neutre, une référence de cas ou de conversation, l’heure d’observation, les actions menées et le responsable attribué. Ne copiez pas la valeur sensible, ne joignez pas de captures d’écran inutiles et ne l’inscrivez pas dans un titre, une étiquette ou un message de transfert.
Comment webchat.vip peut-il aider à réduire les divulgations répétées ?
Les équipes peuvent utiliser la personnalisation du widget WebChat, les modèles réutilisables, le routage, les départements et les flux automatisés afin de définir des attentes claires et d’orienter les clients vers une personne ou un processus approuvé. Les flux automatisés peuvent envoyer des messages et fichiers, collecter des réponses validées, créer des branchements, transférer et passer la main à des personnes ; les équipes doivent concevoir ces flux de sorte qu’ils ne demandent que les informations nécessaires à une finalité définie.
Qui décide si les clients ou les autorités doivent être informés ?
Cette décision relève des responsables désignés de la confidentialité, de la sécurité, du juridique et du métier de l’organisation, conformément aux politiques et conseils applicables. Le rôle du support de première ligne est de contenir la divulgation, de protéger le client lorsque le processus approuvé l’exige et d’escalader rapidement.
Sources et lectures complémentaires
Références primaires et reconnues utilisées pour vérifier la base factuelle de ce guide.
- NIST SP 800-122: Guide to Protecting the Confidentiality of Personally Identifiable Information (PII) — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-171 Rev. 3: Protecting Controlled Unclassified Information in Nonfederal Systems and Organizations — National Institute of Standards and Technology
- PCI SSC FAQ 1157: Accidental receipt of cardholder data through an unintended channel — PCI Security Standards Council
- PCI SSC FAQ 1310: Cardholder data and end-user messaging technologies — PCI Security Standards Council
- Basic Principles — European Data Protection Board
- Data Protection Basics for Small Business — European Data Protection Board
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default — European Data Protection Board
- The Security Rule — U.S. Department of Health and Human Services
- Guidance Regarding Methods for De-identification of Protected Health Information — U.S. Department of Health and Human Services