Una policy per la sicurezza dei link nell’assistenza clienti: come condividere URL affidabili
Una proposta di procedura per il team per approvare, spiegare e rivedere i link nelle conversazioni con i clienti, con passaggi definiti dall’organizzazione per gli URL incerti o inutilizzabili.
Perché definire una policy per i link nell’assistenza clienti
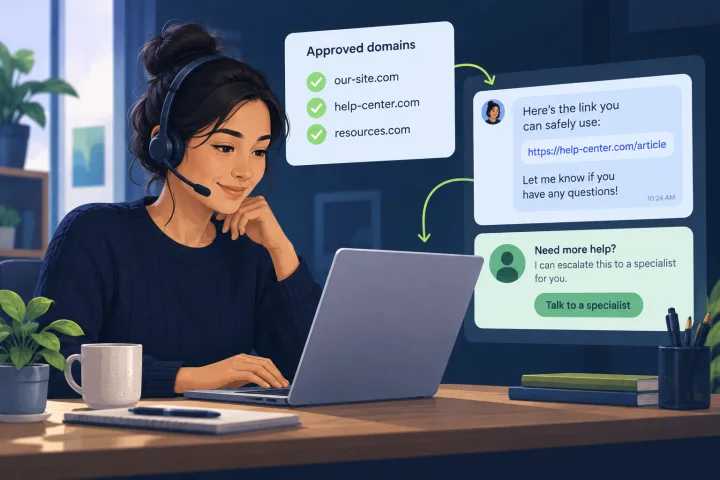
Un link in una conversazione di assistenza invita il cliente a uscire dalla conversazione e a compiere un’azione altrove. Una policy definita dall’organizzazione può aiutare gli operatori a spiegare lo scopo del link e a gestire in modo uniforme le destinazioni incerte.
Quella che segue è una proposta di policy, non uno standard di sicurezza né una garanzia che una destinazione sia sicura. Le indicazioni operative sono scelte da valutare e approvare secondo i processi dell’organizzazione. Le fonti citate più avanti riguardano una specifica funzione di protezione delle email e non documentano queste procedure per i team di assistenza.
- Definisci quali destinazioni sono approvate per le attività di assistenza.
- Stabilisci come spiegare lo scopo di un link e come gestire i dubbi.
- Indica un percorso interno per le verifiche e le eccezioni.

Definisci una procedura breve e un responsabile
Come scelta organizzativa, puoi tenere un elenco accessibile delle destinazioni approvate per le attività di assistenza, indicando per ciascuna lo scopo e chi è responsabile delle modifiche. Definisci anche chi può approvare nuove destinazioni o aggiornamenti e come mantenere l’elenco aggiornato.
Una checklist può riunire i passaggi essenziali: confrontare la destinazione con quella approvata per l’attività; spiegare al cliente a cosa serve il link; fermarsi e chiedere una verifica interna se la destinazione non corrisponde o non è chiara. La policy può indicare come segnalare il problema senza ripubblicare inutilmente un URL potenzialmente sensibile.
- Registra la destinazione, l’attività supportata e il responsabile interno.
- Usa per le attività ricorrenti link o modelli approvati e aggiornati.
- Specifica il contatto o il team da coinvolgere per dubbi ed eccezioni.

Spiega lo scopo del link e stabilisci come gestire i dubbi
La tua organizzazione può adottare la convenzione di mettere una spiegazione in linguaggio semplice subito prima dell’URL. Indica perché condividi il link, quale azione è prevista e, se pertinente, se il passaggio richiede l’accesso o l’inserimento di informazioni. Evita promesse su ciò che verrà mostrato in una pagina esterna.
Per esempio: «Usa questa pagina per completare il passaggio indicato nella conversazione». Una frase descrittiva fornisce più contesto di «Fai clic qui». L’esempio è un modello di formulazione: la policy dovrebbe indicare agli operatori quali informazioni inserire in base all’attività effettiva.
L’organizzazione può scegliere di sottoporre a verifica gli URL abbreviati, i domini sconosciuti o simili a quelli legittimi, i reindirizzamenti imprevisti o le informazioni inattese nell’indirizzo. Questi elementi non dimostrano da soli che un link sia dannoso: la policy deve chiarire come procedere e a chi rivolgersi.
- Accompagna l’URL con una descrizione dell’attività prevista.
- Non considerare un logo, un’anteprima o il nome del mittente una conferma che la destinazione sia approvata.
- Se un link non corrisponde alla destinazione approvata o resta incerto, segui la procedura interna prima di condividerlo.
Concorda alternative ed escalation per i link problematici
La policy dell’organizzazione può stabilire cosa proporre quando un cliente non riesce ad aprire un link o preferisce non usarlo: per esempio, spiegare il passaggio nella conversazione, indicare un altro canale approvato o trasferire il caso a una persona. Le alternative devono essere quelle previste dall’organizzazione; gli operatori non dovrebbero improvvisare un link sostitutivo o consigliare di ignorare un avviso del browser.
L’organizzazione può inoltre definire quali richieste di informazioni sono ammesse per ciascuna attività, compreso come gestire password, codici monouso e URL che sembrano contenere informazioni personali o di accesso. Queste sono decisioni di policy, non conclusioni dimostrate dalle fonti citate qui.
Se un cliente riferisce di aver usato una pagina sospetta, la procedura aziendale dovrebbe indicare a chi inoltrare il caso e come gestirlo. Eventuali istruzioni per proteggere l’account devono seguire il canale ufficiale previsto dall’organizzazione.
- Definisci una procedura unica per fermarsi, chiedere una verifica e gestire l’escalation.
- Indica come registrare il problema e trattare URL potenzialmente sensibili.
- Prepara una risposta per il cliente e un’alternativa approvata quando il link non è utilizzabile.
Integra la procedura nel lavoro quotidiano e distingui Safe Links
Mantieni la policy abbastanza breve da poterla consultare durante una conversazione e assegna un responsabile per l’elenco delle destinazioni. La checklist e la procedura interna aiutano il team a seguire le scelte dell’organizzazione, ma non certificano la sicurezza di un URL.
webchat.vip offre una casella condivisa per le conversazioni WebChat e WhatsApp, con strumenti per organizzare operatori, reparti, modelli, tag e passaggi di consegne. Queste funzionalità operative possono supportare l’applicazione di una procedura del team; non verificano una destinazione né ne garantiscono la sicurezza.
Microsoft descrive Safe Links in Microsoft Defender for Office 365 come una protezione contro il phishing e altri attacchi che usano link dannosi. La [panoramica di Safe Links su Microsoft Learn](https://learn.microsoft.com/en-us/defender-office-365/safe-links-about) fornisce informazioni sul prodotto. Le [domande frequenti su Safe Links di LSU Health](https://www.lsuhsc.edu/admin/it/helpdesk/office365/safelinks.aspx) descrivono il comportamento nelle email: riscrittura dei link, controllo della destinazione quando si fa clic e blocco dell’accesso se il link viene considerato dannoso.
Queste descrizioni riguardano Safe Links e la protezione delle email. Non stabiliscono come si comportano le anteprime o i link in altri provider di messaggistica e nei browser, né garantiscono che una destinazione sia sicura.
- Prima di inviare: la destinazione è approvata per l’attività e ne ho spiegato lo scopo?
- Se qualcosa non è chiaro: segui la procedura dell’organizzazione per la verifica.
- Se il link è inutilizzabile: proponi soltanto un’alternativa prevista dalla policy.
Domande frequenti
Una piattaforma di assistenza può garantire che un link sia sicuro?
Le fonti citate non stabiliscono una garanzia di questo tipo. La piattaforma o l’anteprima di un messaggio non dovrebbe essere presentata come sostituto della procedura di verifica definita dall’organizzazione.
Gli operatori dovrebbero inviare URL abbreviati?
È una scelta che spetta alla policy dell’organizzazione. Se gli URL abbreviati rientrano tra i casi da verificare, la procedura dovrebbe indicare chi consultare prima di condividerli.
Che cosa dovrebbe fare un operatore se un cliente dice di aver usato una pagina sospetta?
Segui la procedura di gestione ed escalation definita dall’organizzazione. La policy dovrebbe indicare a chi inoltrare il caso e quale canale ufficiale usare per eventuali istruzioni sul conto.
Fonti e approfondimenti
Riferimenti primari e autorevoli usati per verificare la base fattuale di questa guida.
- Safe Links in Microsoft Defender for Office 365 — Microsoft Learn
- Office 365 ATP Safe Links and Safe Attachments FAQ — LSU Health