Política de seguridad de enlaces para atención al cliente: cómo compartir URL confiables
Un ejemplo de política interna para explicar, revisar y gestionar enlaces en conversaciones con clientes, con una vía clara para consultar destinos dudosos o inutilizables.
Por qué definir reglas para compartir enlaces
Un enlace en una conversación de soporte invita al cliente a salir de ella y realizar una acción en otro lugar. Un proceso interno puede ayudar a los agentes a explicar esa acción y a gestionar de manera coherente las dudas sobre el destino.
El flujo que sigue es un ejemplo de política, no una norma de seguridad ni una garantía de que un destino sea seguro. Adáptalo a los procesos de tu organización y solicita la aprobación de las personas responsables. Ni una vista previa ni una plataforma de soporte demuestran por sí solas adónde lleva un enlace o si es seguro.
- Define cómo presentar los enlaces y quién revisa las excepciones.
- Establece qué hacer si un enlace no está claro, no funciona o genera una consulta.

Define los destinos y responsables de revisión
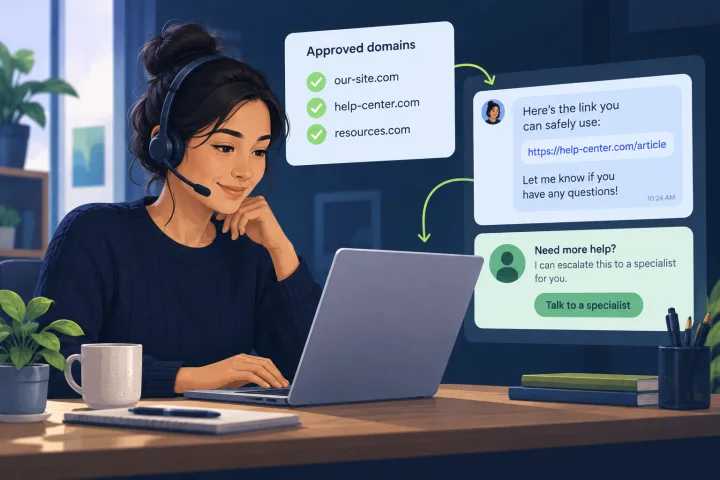
Como opción de política interna, mantén una lista accesible de destinos autorizados para las tareas de soporte, como ayuda con cuentas, pagos, devoluciones o envío de documentos. Para cada entrada, indica su propósito y quién es responsable de aprobar cambios.
Antes de compartir un enlace, los agentes pueden compararlo con esa lista. Si no coincide o no está claro, pueden detenerse y consultar mediante la vía interna designada, en lugar de confiar en un mensaje guardado antiguo.
- Registra el propósito de cada destino y quién puede aprobar cambios.
- Designa a una persona o equipo para revisar destinos nuevos y excepciones.

Explica el propósito del enlace
Una convención útil para el equipo es añadir una explicación en lenguaje sencillo junto a la URL. Indica por qué compartes el enlace y qué debe hacer allí el cliente. Menciona si se espera que inicie sesión o proporcione información, cuando corresponda, sin prometer qué mostrará una página de terceros.
Por ejemplo: «Usa nuestra página de devoluciones para iniciar una devolución. Te pedirá el número de pedido». Esta frase ofrece más contexto que «Haz clic aquí».
- Describe la tarea en el texto del enlace o en la frase cercana.
- Mantén las instrucciones breves y pertinentes para la consulta.
Establece cómo revisar enlaces inusuales o información confidencial
Tu organización puede decidir que las URL acortadas, los dominios desconocidos o parecidos a otros, las redirecciones inesperadas y los enlaces con información inesperada sean motivos para pausar y consultar. Estos patrones, por sí solos, no demuestran que un enlace sea malicioso: define cómo deben gestionarlos los agentes.
La política también puede especificar qué solicitudes y destinos se permiten cuando una tarea implica información confidencial. Por ejemplo, puede indicar que no se pidan contraseñas ni códigos de un solo uso por chat, y establecer qué hacer si una URL parece contener información personal o de acceso.
- No trates un logotipo, una vista previa o el nombre del remitente como prueba de que un destino está aprobado.
- Evita modificar una URL para hacerla parecer más sencilla; consulta con la persona responsable si tienes dudas.
Ofrece una alternativa si el cliente no puede usar el enlace
El equipo puede ofrecer otra vía si un cliente no puede abrir un enlace o prefiere no utilizarlo. Según las opciones aprobadas por la organización, esto podría incluir explicar los pasos en la conversación, facilitar otra vía de soporte o coordinar el traspaso a una persona.
Mantén la alternativa dentro del proceso establecido. No presiones a los clientes para que proporcionen más datos personales solo para sortear un enlace inutilizable.
- Pregunta si el cliente prefiere una alternativa aprobada.
- No aconsejes ignorar una advertencia del navegador ni utilizar un enlace de reemplazo sin verificar.
Define un proceso para detenerse y escalar
Para que las consultas reciban un tratamiento coherente, establece quién revisa los enlaces dudosos, denunciados o inutilizables y cómo contactar a esa persona o equipo. La política también puede indicar cómo registrar el problema sin volver a publicar innecesariamente una URL confidencial.
Si un cliente informa que ha utilizado una página dudosa, sigue el proceso de incidentes de la organización. El equipo designado debe comunicar cualquier instrucción para proteger la cuenta mediante una vía oficial conocida. Si el enlace simplemente no funciona, utiliza la alternativa aprobada.
- Indica el contacto interno y la vía para informar de un problema.
- Proporciona a los agentes una respuesta para el cliente y pasos para gestionar URL potencialmente confidenciales.
Haz que la política sea fácil de aplicar
Mantén las instrucciones lo bastante breves como para consultarlas durante una conversación. Una lista de comprobación junto a los destinos aprobados puede ayudar a los agentes a seguir el proceso elegido por la organización. Asigna a una persona responsable de mantener esos recursos y decidir cuándo revisarlos.
webchat.vip ofrece una bandeja de entrada compartida para conversaciones de WebChat y WhatsApp, y permite organizar agentes, departamentos, plantillas, etiquetas y traspasos. Estas capacidades operativas pueden servir de apoyo a un proceso de equipo, pero no verifican destinos ni garantizan que un enlace sea seguro.
- Antes de enviar, comprueba que el enlace corresponde a la tarea y explica su propósito.
- Si algo no está claro, utiliza la vía interna de consulta definida por la organización.
Qué establece y qué no establece Microsoft Safe Links
Microsoft describe Safe Links en Defender for Office 365 como una protección contra el phishing y otros ataques que utilizan enlaces maliciosos. La descripción general de Safe Links de Microsoft Learn, https://learn.microsoft.com/en-us/defender-office-365/safe-links-about, ofrece contexto sobre el producto. Las preguntas frecuentes de Safe Links de LSU Health, https://www.lsuhsc.edu/admin/it/helpdesk/office365/safelinks.aspx, describen su funcionamiento en el correo electrónico: reescribe enlaces, comprueba el destino cuando se hace clic y bloquea el acceso si se considera dañino.
Esto se refiere específicamente a Safe Links y al funcionamiento descrito para el correo electrónico. No establece cómo gestionan los enlaces WebChat, WhatsApp, otros proveedores o los navegadores, ni garantiza que un destino sea seguro.
Preguntas frecuentes
¿Puede una plataforma de soporte garantizar que un enlace sea seguro?
Este artículo no establece ninguna garantía. Una plataforma de soporte o la vista previa de un mensaje no deben sustituir el proceso de revisión de destinos definido por tu organización.
¿Deben enviar los agentes URL acortadas?
Es una decisión de política de la organización. Una opción es definir qué destinos se consideran aprobados y pedir a la persona responsable que revise las excepciones antes de compartirlas.
¿Qué debe hacer un agente si un cliente dice que ha utilizado una página dudosa?
Debe seguir el proceso de incidentes y escalamiento definido por la organización. No debe pedir contraseñas ni códigos por chat; cualquier instrucción para proteger la cuenta debe comunicarse mediante una vía oficial conocida.
Fuentes y lecturas adicionales
Referencias primarias y autorizadas usadas para verificar la base factual de esta guía.
- Safe Links in Microsoft Defender for Office 365 — Microsoft Learn
- Office 365 ATP Safe Links and Safe Attachments FAQ — LSU Health