Vérification de l’identité dans le chat de support client : guide de conception fondé sur les risques
Un cadre pratique pour décider ce que les équipes de support doivent établir dans le chat, quel niveau de preuve demander et quand orienter un cas vers une voie humaine plus sûre.
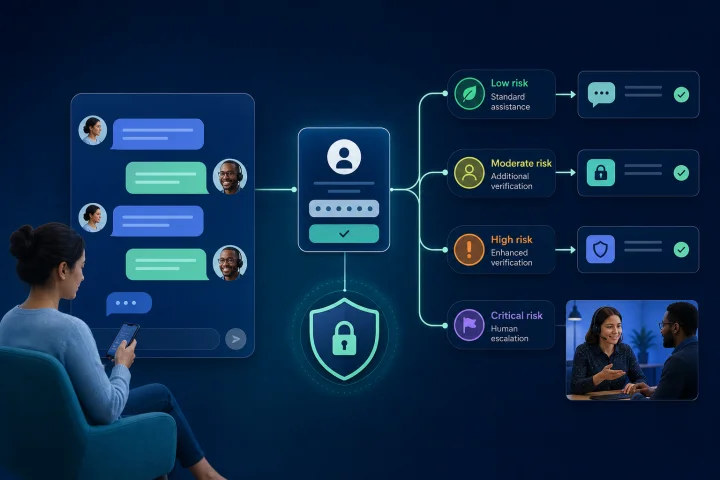
Pourquoi la vérification d’identité dans la messagerie exige une approche fondée sur les risques
La vérification de l’identité dans le support client n’est pas une question universelle assortie d’une réponse universelle. Un client qui demande les horaires d’ouverture présente un risque très différent de celui qui demande un changement d’adresse, la divulgation de l’historique du compte ou une action conséquente sur le compte.
Un canal de chat peut faciliter les questions et la collecte de réponses. Cette commodité ne prouve pas que la personne qui tient la conversation doit recevoir des informations protégées ou effectuer une modification sensible. Définissez le niveau d’assurance requis en fonction du préjudice potentiel d’une mauvaise décision : atteinte à la vie privée, modification non autorisée, perte financière, interruption de service ou préjudice pour un client.
Utilisez la voie la moins intrusive qui permet d’effectuer l’action en toute sécurité. Les demandes à faible risque doivent rester simples. Les demandes à risque élevé doivent passer par une voie authentifiée plus robuste ou un processus de récupération documenté et piloté par un humain. Ne compensez pas un modèle de risque imprécis en collectant systématiquement davantage de données personnelles dans le chat.
- Commencez par le résultat demandé, et non par une liste standard de questions d’identité.
- Augmentez le niveau d’assurance à mesure que l’impact possible d’une décision erronée augmente.
- Distinguez le traitement habituel du support de la récupération de compte et du traitement des soupçons d’usurpation d’identité.
- Considérez la minimisation des données, l’accessibilité et l’escalade comme des exigences du flux de travail, et non comme des améliorations facultatives.

Distinguez trois décisions que les équipes appellent souvent « vérification »
Le mot « vérification » masque souvent trois décisions distinctes. Les combiner entraîne une collecte de données inutile à une extrémité et une confiance excessive dangereuse à l’autre.
La preuve d’identité répond à la question : « Qui est cette personne ? » Elle implique de collecter, valider et vérifier des informations afin d’établir un niveau d’assurance concernant une identité déclarée. Elle n’est pas nécessaire dans chaque conversation de support.
L’authentification répond à la question : « Cette personne peut-elle démontrer qu’elle contrôle un authentificateur lié au compte ? » Elle peut établir l’accès à un compte, mais elle ne prouve pas tous les attributs réels, relations ou droits que la personne affirme avoir.
L’autorisation répond à la question : « Cette personne authentifiée peut-elle effectuer cette action précise ? » Un titulaire de compte authentifié peut tout de même ne pas être autorisé à approuver un remboursement, modifier les informations d’un autre utilisateur, agir pour une organisation ou accomplir une action à fort impact. L’autorisation doit être vérifiée pour chaque demande protégée, selon une logique de refus par défaut.
- Preuve d’identité : établir un niveau d’assurance concernant une identité déclarée lorsque le cas d’usage l’exige.
- Authentification : établir le contrôle d’un authentificateur lié au compte.
- Autorisation : confirmer le droit d’effectuer l’action demandée, sur le compte, l’objet et dans le contexte concernés.
- Traitement du dossier : recueillir uniquement les informations nécessaires pour comprendre et résoudre le problème ; il ne s’agit pas automatiquement de preuves d’identité.

Classez les demandes selon le préjudice potentiel avant de concevoir les invites
Une classification simple des demandes donne aux agents et à l’automatisation une base cohérente pour l’orientation. Elle évite également qu’un client présentant un faible risque soit soumis à une vérification contraignante qui apporte peu de protection.
Définissez des catégories selon les résultats que votre équipe peut divulguer ou effectuer, puis documentez des exemples et des exceptions. Les catégories ci-dessous constituent un modèle de départ ; les seuils adaptés dépendent de votre service, de votre population de clients et des obligations applicables.
- Informations générales : politiques publiques, conseils sur les produits, horaires de service et dépannage non spécifique au compte. Aucune vérification de compte ne doit être exigée uniquement pour répondre à ces questions.
- Informations propres au compte : soldes, détails de commande, messages privés, historique du compte, coordonnées ou état du service. Utilisez une voie de compte authentifiée avant toute divulgation.
- Modifications du compte : modifications des coordonnées, préférences, paramètres d’accès, détails de livraison ou utilisateurs associés. Exigez une voie plus robuste et vérifiez si la partie authentifiée est autorisée à effectuer cette modification précise.
- Actions à fort impact : récupération de compte, modifications des paramètres de sécurité, actions liées au paiement, clôture, modifications majeures du service ou actions ayant de graves conséquences pour le client. Utilisez un processus délibérément conçu à haut niveau d’assurance et un examen humain formé lorsque l’ambiguïté persiste.
Appliquez la minimisation des données à chaque étape du chat
Avant de rédiger une invite, formulez son objectif précis : quelle décision cette réponse permettra-t-elle de prendre, et quelles sont les informations minimales nécessaires pour prendre cette décision ? La minimisation des données exige que les informations soient adéquates et pertinentes au regard de l’objectif déclaré, tout en étant limitées à ce qui est nécessaire.
Ne demandez pas à un client de prouver plus que ce que l’action demandée exige. Par exemple, un agent peut avoir besoin de détails non sensibles pour retrouver un dossier, tandis que le système doit exiger une voie de compte authentifiée avant de révéler des informations propres au compte. Une demande d’envoi de document, de date de naissance complète ou d’autres données sensibles ne doit jamais remplacer par défaut un parcours de vérification conçu à cet effet.
Rendez les données interdites visibles dans le parcours. Les clients doivent être informés qu’ils ne doivent pas envoyer de mots de passe, de codes de récupération de compte ou d’autres secrets réutilisables dans une conversation de support. S’ils envoient malgré tout des informations sensibles, appliquez une procédure de confinement documentée au lieu de les répéter ou de les copier dans des dossiers supplémentaires.
- Pour chaque champ, consignez son objectif, son caractère essentiel ou non, les personnes qui peuvent le consulter et sa durée de conservation.
- Utilisez des réponses validées uniquement pour les informations réellement nécessaires à l’orientation ou au traitement du dossier.
- Évitez de collecter des identifiants, des codes de récupération et d’autres secrets réutilisables dans le chat.
- Ne considérez pas une réponse conversationnelle à des questions personnelles comme un contrôle universel d’identité.
- Examinez les modèles et macros des agents afin d’identifier les demandes qui collectent des informations « au cas où ».
Choisissez une méthode de vérification adaptée à l’action
Pour les informations et modifications de compte protégées, le modèle le plus sûr consiste à orienter le client vers un processus établi de compte authentifié plutôt que de lui demander d’établir son identité par messages de chat. Le chat peut expliquer pourquoi cette étape est nécessaire et rester disponible pour aider au dépannage non sensible.
En cas de perte d’accès, utilisez une voie de récupération documentée fondée sur une analyse des risques. La récupération peut impliquer un processus approuvé de récupération de compte, une nouvelle preuve d’identité, un contact de récupération ou une interaction avec un agent propre à l’application. La règle opérationnelle clé est de ne pas abaisser le seuil normal simplement parce que le client ne peut pas le satisfaire dans le chat.
Lorsque la récupération réussit, informez l’abonné ou le destinataire approprié après l’événement de récupération afin qu’une récupération potentiellement frauduleuse puisse être détectée. Encouragez les clients, lorsque la conception de votre compte le permet, à conserver plus d’un moyen indépendant de s’authentifier afin de réduire le recours à des parcours de récupération exceptionnels.
- Utilisez les informations publiques du chat pour les questions publiques.
- Utilisez une voie de compte authentifiée pour la divulgation d’informations propres au compte.
- Vérifiez le rôle, la relation et l’autorisation sur le compte pour les modifications demandées par un utilisateur authentifié.
- Utilisez un processus distinct, documenté et à fort impact ou de récupération pour les cas exceptionnels.
- Ne demandez pas de mot de passe ou de code de récupération comme preuve dans un message de chat.
Créez un flux de messagerie sûr et compréhensible
Un flux sécurisé doit aussi être compréhensible. Expliquez ce que l’équipe doit faire, pourquoi l’étape est nécessaire, ce que le client ne doit pas envoyer et ce qui se passera s’il ne peut pas la terminer. Une explication claire réduit le partage excessif accidentel et fait d’un refus un contrôle protecteur plutôt qu’une impasse.
Un modèle pratique consiste à : classer la demande, expliquer l’objectif, proposer la voie adaptée, valider le statut obtenu, prendre la décision autorisée et enregistrer le contexte opérationnel minimal. Évitez de révéler des détails protégés tant qu’un client tente encore de se faire vérifier.
Proposez une alternative accessible. L’authentification ne doit pas faire d’un test des fonctions cognitives la seule voie disponible. Les options d’aide et de récupération doivent rester disponibles de manière cohérente dans les parcours WebChat afin que les clients puissent les trouver lorsqu’une tentative échoue.
- Utilisez un langage clair : « Pour protéger votre compte, vous devez utiliser la voie sécurisée de connexion au compte avant que nous puissions discuter de ce détail. »
- Énoncez une interdiction claire : « N’envoyez pas votre mot de passe ni aucun code de récupération de compte ici. »
- Expliquez la solution de repli : « Si vous ne pouvez pas vous connecter, choisissez l’aide relative à l’accès au compte ou demandez un spécialiste du support. »
- Conservez, lorsque cela est possible, le même emplacement et la même formulation pour l’aide sur tous les points d’entrée.
- Ne confirmez que ce qu’il est sûr de confirmer ; n’exposez pas de données de compte tant que la décision n’est pas résolue.
Considérez le contexte de messagerie comme du contexte, pas comme une preuve d’autorité
Un message provenant d’un fil ou d’un numéro de téléphone connu peut constituer un contexte utile, mais il ne suffit pas à prouver une demande sensible. Un appareil peut être partagé, un message peut être transféré, un numéro de téléphone peut changer, et l’accès à une conversation n’établit pas automatiquement l’autorité sur un compte ou une action.
Lorsqu’un client signale un nouveau numéro ou une perte d’accès, ne mettez pas à jour l’enregistrement sensible du compte sur la seule base de la demande par chat. Orientez le dossier vers la procédure pertinente de modification authentifiée ou de récupération. De même, ne divulguez pas les détails du compte à une personne qui peut citer des informations provenant d’un message transféré.
Les représentants tiers exigent deux décisions : établir l’identité pertinente de la personne ou sa relation authentifiée, puis confirmer les autorisations qui s’appliquent à l’action précise. Une affirmation générale telle que « Je gère ce compte » ne constitue pas une décision d’autorisation.
- Appareil partagé : ne déduisez pas le contrôle exclusif du compte à partir d’une conversation ouverte.
- Message transféré : ne traitez pas un contexte copié comme une preuve d’autorisation.
- Nouveau numéro de téléphone : utilisez la voie approuvée de modification ou de récupération avant de changer les coordonnées.
- Représentant tiers : validez la relation pertinente et l’autorisation au moindre privilège pour la demande spécifique.
- Relation ou autorité incertaine : refusez l’action protégée et faites remonter le cas.
Définissez des attentes propres à chaque canal sans confondre le comportement du canal et les contrôles de l’équipe
WebChat et WhatsApp sont des points d’entrée de messagerie, et non une politique complète d’autorisation. Votre organisation reste responsable de définir quelles demandes peuvent être traitées dans chaque canal, quelles preuves sont acceptées, comment les cas sensibles sont transférés et ce que le personnel peut divulguer ou modifier.
Dans les conseils relatifs à WhatsApp, rappelez aux clients de ne pas partager d’identifiants ou d’informations personnelles sensibles en réponse à des demandes inattendues. Il s’agit de conseils de sécurité destinés aux clients, et non de l’affirmation qu’une conversation de messagerie prouve à elle seule l’identité ou l’autorité.
Dans webchat.vip, une boîte de réception partagée peut aider les équipes à organiser les conversations WebChat et WhatsApp entre opérateurs, services, règles de routage, horaires, niveaux de service, modèles et étiquettes. Configurez ces outils opérationnels selon votre politique ; ne laissez pas une étiquette de routage ou un identifiant de canal remplacer l’authentification ou l’autorisation.
Chaque canal WebChat peut utiliser un widget installable, personnalisable et multilingue. Conservez la cohérence de l’avis de sécurité, de la voie d’aide accessible et de la formulation d’escalade dans toutes les langues du widget, puis validez les traductions avec le même soin que le parcours principal.
- Définissez des limites adaptées à chaque canal pour les divulgations et les modifications.
- Distinguez le comportement des canaux contrôlé par les fournisseurs de vos propres procédures de support et contrôles de compte.
- Utilisez des modèles approuvés pour les avertissements contre le partage de secrets et les explications de la voie sécurisée.
- Assurez-vous que l’option d’escalade est facile à trouver dans chaque langue prise en charge.
- Formez les agents à ne jamais improviser un contrôle d’identité plus faible par commodité.
Questions fréquentes
Qu’est-ce que la vérification d’identité dans le support client ?
Il s’agit de l’ensemble des contrôles qu’une équipe de support utilise pour établir le niveau d’assurance nécessaire avant de traiter une demande. En pratique, les équipes doivent distinguer la preuve d’identité, l’authentification de l’accès au compte et l’autorisation pour une action spécifique, au lieu de les traiter comme un seul et même contrôle.
Les agents de support doivent-ils demander aux clients d’envoyer des mots de passe ou des codes de récupération dans le chat ?
Non. Les mots de passe et les codes de récupération sont des secrets réutilisables et ne doivent pas être demandés dans une conversation de support. Orientez plutôt les clients vers la voie sécurisée établie du compte ou de récupération.
Un message WhatsApp provenant d’un numéro connu suffit-il à autoriser une modification de compte ?
Non. La possession d’une conversation de messagerie ou d’un numéro de téléphone ne doit pas être assimilée à une autorisation pour une demande sensible. Utilisez le processus documenté d’authentification et d’autorisation adapté à la modification concernée.
Que doit-il se passer lorsqu’un client ne peut pas passer la vérification ?
N’affaiblissez pas le seuil normal de vérification dans le chat. Proposez la voie de récupération ou d’escalade prévue, expliquez clairement l’étape suivante et transférez les cas ambigus ou à fort impact à des personnes formées.
Comment l’automatisation peut-elle aider dans les parcours de vérification d’identité ?
L’automatisation peut recueillir des détails non sensibles sur le dossier, présenter des conseils de sécurité, classer le risque de la demande, valider des réponses adaptées et transférer des cas. Elle ne doit pas prendre de décisions non étayées sur l’identité ou l’autorisation ; les cas sensibles ou ambigus nécessitent une voie d’escalade humaine.
Que doivent enregistrer les équipes de support à propos d’une décision de vérification ?
Enregistrez le contexte opérationnel minimal nécessaire pour examiner et auditer la décision, par exemple la catégorie de demande, la voie utilisée, le résultat, l’escalade et l’action autorisée. Évitez d’enregistrer inutilement des informations sensibles, des secrets ou des données personnelles excessives.
Sources et lectures complémentaires
Références primaires et reconnues utilisées pour vérifier la base factuelle de ce guide.
- NIST SP 800-63-4: Digital Identity Guidelines — National Institute of Standards and Technology
- NIST SP 800-63A-4: Identity Proofing Overview — National Institute of Standards and Technology
- NIST SP 800-63B-4: Authentication and Authenticator Management — National Institute of Standards and Technology
- Authorization Cheat Sheet — OWASP Foundation
- Authentication Cheat Sheet — OWASP Foundation
- Regulation (EU) 2016/679, Article 25: Data Protection by Design and by Default — EUR-Lex / European Union
- Data Minimisation Guidance — Information Commissioner's Office
- Web Content Accessibility Guidelines (WCAG) 2.2 — W3C Web Accessibility Initiative
- Accessible Authentication (Minimum): Understanding Success Criterion 3.3.8 — W3C Web Accessibility Initiative
- Message Privately and Safely — WhatsApp Help Center