Verificación de identidad en el chat de atención al cliente: guía de diseño basada en riesgos
Un marco práctico para decidir qué debe establecer el equipo de soporte en el chat, cuánta evidencia solicitar y cuándo derivar un caso a una vía más segura gestionada por personas.
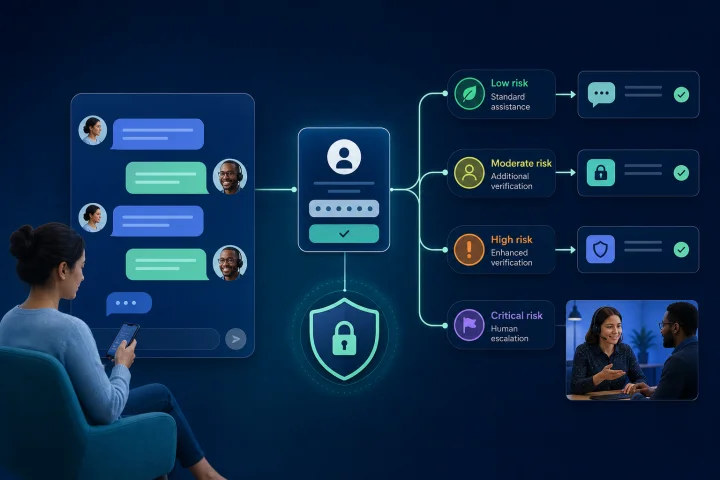
Por qué la verificación de identidad en mensajería necesita un enfoque basado en riesgos
La verificación de identidad en atención al cliente no es una única pregunta con una única respuesta universal. Un cliente que pregunta por el horario de apertura genera un riesgo muy distinto al de alguien que solicita cambiar una dirección, divulgar el historial de una cuenta o realizar una acción relevante sobre ella.
Un canal de chat puede facilitar hacer preguntas y recopilar respuestas. Esa comodidad no demuestra que quien mantiene la conversación deba recibir información protegida o realizar un cambio sensible. Establece el nivel de garantía requerido según el daño potencial si la decisión es incorrecta: exposición de la privacidad, modificación no autorizada, pérdida económica, pérdida de servicio o perjuicio para un cliente.
Usa la vía menos intrusiva que permita realizar la acción de forma segura. Las solicitudes de bajo riesgo deben seguir siendo sencillas. Las de mayor riesgo deben trasladarse a una vía autenticada más sólida o a un proceso documentado de recuperación dirigido por una persona. No compenses un modelo de riesgo poco claro recopilando rutinariamente más datos personales en el chat.
- Empieza por el resultado solicitado, no por una lista estándar de preguntas de identidad.
- Aumenta el nivel de garantía a medida que crece el posible impacto de una decisión incorrecta.
- Separa la gestión habitual de soporte de la recuperación de cuentas y de la gestión de presunta suplantación.
- Considera la minimización de datos, la accesibilidad y la escalada como requisitos del flujo de trabajo, no como mejoras opcionales.

Separa tres decisiones que los equipos suelen llamar «verificación»
La palabra «verificación» a menudo oculta tres decisiones distintas. Combinarlas provoca una recopilación innecesaria de datos por un lado y una confianza excesiva peligrosa por el otro.
La acreditación de identidad pregunta: «¿Quién es esta persona?». Consiste en recopilar, validar y verificar información para establecer un nivel de garantía sobre una identidad declarada. No es necesaria en todas las conversaciones de soporte.
La autenticación pregunta: «¿Puede esta persona demostrar que controla un autenticador vinculado a la cuenta?». Puede establecer acceso a una cuenta, pero no prueba todos los atributos, relaciones o permisos del mundo real que la persona afirma tener.
La autorización pregunta: «¿Puede esta persona autenticada realizar esta acción concreta?». Una persona titular autenticada de una cuenta puede seguir sin tener permiso para aprobar un reembolso, modificar los datos de otro usuario, actuar en nombre de una organización o llevar a cabo una acción de alto impacto. La autorización debe comprobarse para cada solicitud protegida, con una mentalidad de denegar por defecto.
- Acreditación de identidad: establecer garantía sobre una identidad declarada cuando el caso de uso lo requiera.
- Autenticación: establecer el control de un autenticador vinculado a la cuenta.
- Autorización: confirmar el permiso para la acción, cuenta, objeto y contexto solicitados.
- Gestión del caso: recopilar solo la información necesaria para entender y resolver el problema; esto no constituye automáticamente evidencia de identidad.

Clasifica las solicitudes según el daño potencial antes de diseñar los mensajes
Una clasificación sencilla de solicitudes ofrece a los agentes y a la automatización una base coherente para el enrutamiento. También evita someter a un cliente de bajo riesgo a una comprobación de alta fricción que aporta poca protección.
Define categorías en torno a los resultados que tu equipo puede divulgar o realizar, y documenta ejemplos y excepciones. Las categorías siguientes son un modelo inicial; los umbrales adecuados dependen de tu servicio, tu población de clientes y las obligaciones aplicables.
- Información general: políticas públicas, orientación sobre productos, horarios de servicio y resolución de problemas no específica de la cuenta. No se debe exigir verificación de cuenta simplemente para responder estas preguntas.
- Información específica de la cuenta: saldos, detalles de pedidos, mensajes privados, historial de la cuenta, datos de contacto o estado del servicio. Usa una vía de cuenta autenticada antes de divulgarla.
- Cambios en la cuenta: cambios en los datos de contacto, preferencias, ajustes de acceso, datos de entrega o usuarios vinculados. Exige una vía más sólida y comprueba si la parte autenticada está autorizada para ese cambio específico.
- Acciones de alto impacto: recuperación de cuenta, cambios en los ajustes de seguridad, acciones relacionadas con pagos, cierre, cambios importantes del servicio o acciones con consecuencias graves para el cliente. Usa un proceso de alta garantía diseñado deliberadamente y revisión humana formada cuando persista la ambigüedad.
Aplica la minimización de datos en cada paso del chat
Antes de redactar un mensaje, define su propósito exacto: ¿qué decisión permitirá tomar esta respuesta y cuál es la información mínima necesaria para tomarla? La minimización de datos exige que la información sea adecuada y pertinente para el propósito declarado, pero limitada a lo necesario.
No pidas a un cliente que demuestre más de lo que requiere la acción solicitada. Por ejemplo, un agente puede necesitar datos no sensibles para localizar un caso, mientras que el sistema debe exigir una vía de cuenta autenticada antes de revelar información específica de la cuenta. Una solicitud para enviar un documento, una fecha de nacimiento completa u otros datos sensibles nunca debe ser un sustituto predeterminado de una vía de verificación diseñada.
Haz visibles las entradas prohibidas durante el proceso. Se debe indicar a los clientes que no envíen contraseñas, códigos de recuperación de cuenta ni otros secretos reutilizables en una conversación de soporte. Si aun así envían información sensible, sigue un procedimiento de contención documentado en lugar de repetirla o copiarla en registros adicionales.
- Para cada campo, registra su propósito, si es esencial, quién puede verlo y durante cuánto tiempo se conserva.
- Usa respuestas validadas únicamente para la información que sea realmente necesaria para enrutar o gestionar el caso.
- Evita recopilar credenciales, códigos de recuperación y otros secretos reutilizables en el chat.
- No trates una respuesta conversacional a preguntas personales como una comprobación universal de identidad.
- Revisa plantillas y macros de agentes para detectar solicitudes que recopilan información «por si acaso».
Elige un método de verificación adecuado para la acción
Para la información y los cambios protegidos de una cuenta, el patrón más seguro es dirigir al cliente a un proceso establecido de cuenta autenticada, en lugar de pedirle que establezca su identidad mediante mensajes de chat. El chat puede explicar por qué es necesario este paso y seguir disponible para ayudar con la resolución de problemas no sensibles.
En caso de pérdida de acceso, usa una vía de recuperación documentada basada en un análisis de riesgos. La recuperación puede implicar un proceso aprobado de recuperación de cuenta, una nueva acreditación de identidad, un contacto de recuperación o una interacción con un agente específica de la aplicación. La regla operativa clave es no rebajar el umbral habitual simplemente porque el cliente no puede superarlo en el chat.
Cuando la recuperación tenga éxito, notifica a la persona suscriptora o a la persona designada correspondiente después del evento de recuperación para que pueda detectarse una recuperación potencialmente fraudulenta. Anima a los clientes, cuando el diseño de tu cuenta lo permita, a mantener más de una forma independiente de autenticarse para reducir la dependencia de procesos de recuperación excepcionales.
- Usa información de chat pública para preguntas públicas.
- Usa una vía de cuenta autenticada para divulgar información específica de la cuenta.
- Comprueba el rol, la relación y el permiso de la cuenta para los cambios solicitados por un usuario autenticado.
- Usa un proceso independiente y documentado de alto impacto o recuperación para casos excepcionales.
- No pidas una contraseña ni un código de recuperación como prueba en un mensaje de chat.
Crea un flujo de mensajería seguro y comprensible
Un flujo seguro también debe ser comprensible. Explica qué necesita hacer el equipo, por qué es necesario el paso, qué no debe enviar el cliente y qué ocurrirá si no puede completarlo. Una explicación clara reduce el exceso de información compartida accidentalmente y hace que una negativa parezca un control protector en vez de un callejón sin salida.
Un patrón práctico es: clasificar la solicitud, explicar el propósito, ofrecer la vía adecuada, validar el estado resultante, tomar la decisión autorizada y registrar el contexto operativo mínimo. Evita revelar detalles protegidos mientras el cliente aún está intentando verificarse.
Proporciona una alternativa accesible. La autenticación no debe convertir una prueba de función cognitiva en la única vía disponible. Las opciones de ayuda y recuperación deben estar disponibles de forma coherente en todos los recorridos de WebChat para que los clientes puedan encontrarlas cuando falle un intento.
- Usa un lenguaje sencillo: «Para proteger tu cuenta, necesitamos que uses la vía segura de inicio de sesión antes de poder tratar este detalle».
- Indica una prohibición clara: «No envíes aquí tu contraseña ni ningún código de recuperación de cuenta».
- Explica la alternativa: «Si no puedes iniciar sesión, elige ayuda de acceso a la cuenta o solicita un especialista de soporte».
- Mantén, cuando sea posible, la misma ubicación y redacción de la ayuda en todos los puntos de entrada.
- Confirma solo lo que sea seguro confirmar; no expongas datos de la cuenta mientras la decisión siga sin resolverse.
Trata el contexto de la mensajería como contexto, no como prueba de autoridad
Un mensaje procedente de un hilo o número de teléfono conocido puede aportar contexto útil, pero no es una prueba suficiente para una solicitud sensible. Un dispositivo puede compartirse, un mensaje puede reenviarse, un número de teléfono puede cambiar y el acceso a una conversación no establece automáticamente autoridad sobre una cuenta o una acción.
Cuando un cliente informe de un número nuevo o de pérdida de acceso, no actualices el registro sensible de la cuenta únicamente por la solicitud de chat. Dirige el caso mediante el procedimiento pertinente de cambio autenticado o recuperación. Del mismo modo, no divulgues detalles de la cuenta a alguien que pueda citar información de un mensaje reenviado.
Los representantes de terceros requieren dos decisiones: establecer la identidad pertinente de la persona o su relación autenticada, y después confirmar los permisos aplicables a la acción exacta. Una afirmación amplia como «Gestiono esta cuenta» no es una decisión de autorización.
- Dispositivo compartido: no infieras el control exclusivo de la cuenta a partir de una conversación abierta.
- Mensaje reenviado: no trates el contexto copiado como evidencia de permiso.
- Número de teléfono nuevo: usa la vía aprobada de cambio o recuperación antes de modificar los datos de contacto.
- Representante de terceros: valida la relación pertinente y el permiso de privilegio mínimo para la solicitud específica.
- Relación o autoridad incierta: deniega la acción protegida y escala el caso.
Establece expectativas específicas por canal sin confundir el comportamiento del canal con los controles del equipo
WebChat y WhatsApp son puntos de entrada de mensajería, no una política completa de autorización. Tu organización sigue siendo responsable de definir qué solicitudes pueden gestionarse en cada canal, qué evidencia se acepta, cómo se transfieren los casos sensibles y qué puede divulgar o modificar el personal.
En las indicaciones sobre WhatsApp, recuerda a los clientes que no compartan credenciales ni información personal sensible en respuesta a solicitudes inesperadas. Esto es una recomendación de seguridad para clientes, no una afirmación de que una conversación de mensajería por sí sola demuestre identidad o autoridad.
En webchat.vip, una bandeja de entrada compartida puede ayudar a los equipos a organizar conversaciones de WebChat y WhatsApp entre operadores, departamentos, enrutamiento, horarios, niveles de servicio, plantillas y etiquetas. Configura estas herramientas operativas conforme a tu política; no permitas que una etiqueta de enrutamiento o un identificador de canal sustituya a la autenticación o la autorización.
Cada canal de WebChat puede usar un widget instalable, personalizable y multilingüe. Mantén coherentes el aviso de seguridad, la vía de ayuda accesible y el texto de escalada en todos los idiomas del widget, y valida las traducciones con el mismo cuidado que el recorrido principal.
- Define límites adecuados para cada canal respecto a divulgaciones y cambios.
- Mantén separado el comportamiento del canal controlado por el proveedor de tus propios procedimientos de soporte y controles de cuenta.
- Usa plantillas aprobadas para advertencias de no compartir secretos y explicaciones de la vía segura.
- Asegúrate de que la opción de escalada sea fácil de localizar en todos los idiomas compatibles.
- Forma a los agentes para que nunca improvisen una comprobación de identidad más débil por comodidad.
Preguntas frecuentes
¿Qué es la verificación de identidad en atención al cliente?
Es el conjunto de controles que usa un equipo de soporte para establecer el nivel de garantía necesario antes de gestionar una solicitud. En la práctica, los equipos deben distinguir entre acreditación de identidad, autenticación del acceso a la cuenta y autorización para una acción específica, en lugar de tratar los tres conceptos como la misma comprobación.
¿Deben los agentes de soporte pedir a los clientes que envíen contraseñas o códigos de recuperación en el chat?
No. Las contraseñas y los códigos de recuperación son secretos reutilizables y no se deben solicitar en una conversación de soporte. Dirige a los clientes a la vía segura establecida de cuenta o recuperación.
¿Basta un mensaje de WhatsApp desde un número conocido para autorizar un cambio de cuenta?
No. La posesión de una conversación de mensajería o de un número de teléfono no debe equipararse a la autoridad para una solicitud sensible. Usa el proceso documentado de autenticación y autorización para el cambio concreto.
¿Qué debe ocurrir cuando un cliente no puede superar la verificación?
No rebajes el umbral normal de verificación en el chat. Proporciona la vía de recuperación o escalada prevista, explica claramente el siguiente paso y transfiere los casos ambiguos o de alto impacto a personal formado.
¿Cómo puede ayudar la automatización en los recorridos de verificación de identidad?
La automatización puede recopilar detalles no sensibles del caso, presentar indicaciones de seguridad, clasificar el riesgo de la solicitud, validar respuestas adecuadas y transferir casos. No debe tomar decisiones de identidad o autorización sin respaldo, y los casos sensibles o ambiguos necesitan una vía de escalada humana.
¿Qué deben registrar los equipos de soporte sobre una decisión de verificación?
Registra el contexto operativo mínimo necesario para investigar y auditar la decisión, como la categoría de solicitud, la vía utilizada, el resultado, la escalada y la acción autorizada. Evita registrar innecesariamente información sensible, secretos o datos personales excesivos.
Fuentes y lecturas adicionales
Referencias primarias y autorizadas usadas para verificar la base factual de esta guía.
- NIST SP 800-63-4: Digital Identity Guidelines — National Institute of Standards and Technology
- NIST SP 800-63A-4: Identity Proofing Overview — National Institute of Standards and Technology
- NIST SP 800-63B-4: Authentication and Authenticator Management — National Institute of Standards and Technology
- Authorization Cheat Sheet — OWASP Foundation
- Authentication Cheat Sheet — OWASP Foundation
- Regulation (EU) 2016/679, Article 25: Data Protection by Design and by Default — EUR-Lex / European Union
- Data Minimisation Guidance — Information Commissioner's Office
- Web Content Accessibility Guidelines (WCAG) 2.2 — W3C Web Accessibility Initiative
- Accessible Authentication (Minimum): Understanding Success Criterion 3.3.8 — W3C Web Accessibility Initiative
- Message Privately and Safely — WhatsApp Help Center