Comment concevoir des messages de confirmation du support client qui évitent les malentendus
Une réponse valide ne prouve pas toujours l’intention déclarée du client. Utilisez des récapitulatifs fondés sur le risque, des approbations explicites, des voies de correction et l’escalade humaine pour éviter des erreurs coûteuses de support.
Pourquoi une saisie client valide ne signifie pas la même chose qu’une intention client confirmée
La validation des saisies vérifie qu’une réponse respecte des règles définies : un format attendu, une valeur autorisée, un champ obligatoire ou une limite logique. C’est un contrôle important, mais elle ne prouve pas que le client voulait déclencher l’action qui en résulte.
Un client peut fournir une date, une adresse, une référence de compte, une quantité ou une instruction d’annulation syntaxiquement valide tout en ne comprenant pas ce qui se passera ensuite. Il peut avoir sélectionné la mauvaise option, supposé qu’une demande n’était qu’un renseignement, ou ne pas avoir remarqué que le système avait interprété ses mots d’une manière particulière.
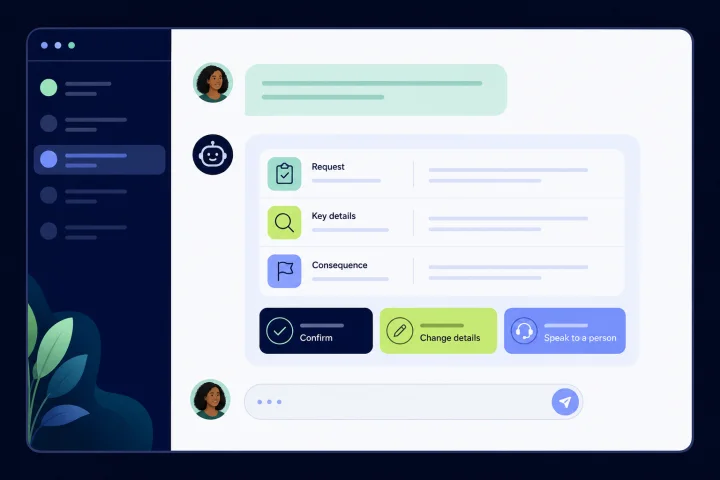
Traitez la confirmation comme un point de décision distinct. Avant de finaliser une demande ayant des conséquences, montrez au client l’action que le service est sur le point d’exécuter et les détails qui l’influencent de manière importante. Donnez-lui ensuite un moyen clair d’approuver ou de corriger cette action.
Une confirmation permet de vérifier et de documenter l’intention déclarée du client ; elle ne démontre pas nécessairement son intention réelle, notamment en cas d’ambiguïté, d’erreur d’interface, de contrainte ou de fraude. Elle n’établit pas non plus l’identité, l’habilitation ou l’autorisation d’une transaction.
Règle de sécurité : pour les demandes relatives aux comptes, aux finances, à la suppression et aux autres actions à fort impact, une confirmation dans un chat ne remplace jamais le processus approuvé d’authentification indépendante, de contrôles d’autorisation et de vérifications de sécurité adaptées au canal. Les autres sections y renvoient de façon abrégée par « contrôles de sécurité requis ». Cette distinction est conforme aux recommandations d’OWASP sur la validation des saisies et à celles des WCAG 2.2 sur la prévention des erreurs. Pour les engagements juridiques, les transactions financières et les modifications ou suppressions de données contrôlables par l’utilisateur, les WCAG exigent au moins une protection : réversibilité, vérification et correction des données, ou possibilité de vérifier, confirmer et corriger avant la finalisation.
- Question de validation : « Cette réponse respecte-t-elle la règle ? »
- Question d’intention déclarée : « Le client a-t-il pu examiner, approuver ou corriger l’action et les détails proposés ? »
- Question d’identité et d’habilitation : « Le client a-t-il effectué l’authentification, l’autorisation et les contrôles de sécurité requis ? »
- Question de traitement : « L’action a-t-elle réellement été effectuée ? »
- Règle de conception : n’utilisez pas une réponse techniquement valide ou une approbation par chat comme raison de passer outre une étape appropriée de confirmation ou les contrôles de sécurité requis.

Identifier les demandes qui nécessitent une confirmation
N’imposez pas la même charge de confirmation à chaque interaction de support. Une étape de confirmation est particulièrement utile lorsqu’un malentendu pourrait causer un préjudice matériel, être difficile à annuler, exposer des informations sensibles ou générer une chaîne de travail ultérieur.
Utilisez le risque réel de l’action pour déterminer les détails qui doivent être répétés au client. Les recommandations d’OWASP sur l’autorisation des transactions décrivent un principe connexe : les personnes doivent pouvoir identifier et reconnaître les données importantes pour la transaction précise, plutôt que d’approuver une action non spécifiée.
Une demande courante concernant les horaires d’ouverture peut ne nécessiter aucune confirmation explicite. Toutefois, si une demande est créée ou si le client peut raisonnablement croire qu’une action a été engagée, envoyez au moins un accusé de réception qui distingue clairement la réception de l’exécution. Une demande de modification d’adresse de livraison, de clôture de compte, de modification d’une instruction liée au paiement, de suppression de données ou de soumission d’une demande de service en plusieurs étapes exige généralement un contrôle plus explicite. Appliquez les contrôles de sécurité requis lorsque l’action le demande.
- Exigez une confirmation forte pour les actions irréversibles ou difficiles à annuler, notamment la suppression, la clôture, l’annulation ou un engagement.
- Exigez une confirmation forte pour les actions coûteuses, notamment les frais, remboursements, commandes, modifications de quantités ou engagements de service.
- Exigez une confirmation forte pour les actions sensibles sur le plan de la sécurité, en particulier lorsque l’identité, la destination, les coordonnées ou l’habilitation peuvent être incertaines.
- Pour les actions à fort impact, appliquez les contrôles de sécurité requis ; ne vous fiez pas à une réponse dans le chat seule.
- Exigez une vérification structurée pour les demandes en plusieurs étapes, lorsqu’une réponse individuelle correcte peut tout de même produire un mauvais résultat global.
- Renforcez la vérification ou l’intervention humaine lorsque le langage du client est ambigu, que des détails se contredisent ou que le système a transformé ou déduit une valeur.
- Gardez les interactions à faible risque courtes, mais indiquez clairement lorsqu’une demande a simplement été reçue et non effectuée.

Choisir le modèle de confirmation adapté au risque
Le bon modèle dépend de la quantité de détails que le client doit examiner et de la difficulté à annuler l’action. La confirmation doit rendre visible le résultat proposé, et ne pas simplement demander au client de répondre « oui ».
Pour une demande simple et limitée, utilisez une reformulation. Pour une demande avec plusieurs champs importants, utilisez un récapitulatif structuré. Pour des résultats mutuellement exclusifs, demandez un choix explicite. Lorsque la demande est peu claire, sensible ou hors du périmètre fiable de l’automatisation, utilisez une vérification humaine au lieu de forcer une approbation automatisée.
Une reformulation ou une approbation explicite dans un chat peut aider à vérifier et documenter l’intention déclarée du client, sans établir son identité, son habilitation ou son autorisation de transaction. Appliquez les contrôles de sécurité requis lorsqu’ils sont prévus par le processus approuvé.
Par exemple, les WCAG décrivent une vérification de commande dans laquelle le client peut examiner les articles, les quantités, l’adresse de livraison et le moyen de paiement avant de confirmer ou de modifier. La leçon opérationnelle vaut au-delà des commandes : exposez les détails qui déterminent le résultat.
- Reformulation : « Vous souhaitez que nous mettions à jour votre numéro de téléphone avec 000 000 000. Est-ce exact ? » À utiliser pour un détail clair, lorsque le processus autorise une confirmation dans le chat.
- Récapitulatif structuré : listez l’action demandée et les champs clés. À utiliser pour les modifications comportant plusieurs dépendances.
- Choix explicite : « Veuillez choisir une option : conserver le rendez-vous actuel, le déplacer à mardi ou demander à être contacté par un conseiller. » À utiliser lorsqu’un texte libre peut être interprété de plusieurs façons.
- Vérification humaine : « Je ne veux pas deviner de quel compte vous parlez. Un membre qualifié de l’équipe va examiner cela avec vous. » À utiliser en cas d’ambiguïté, d’impact accru ou d’exception.
- Processus de sécurité requis : pour les actions à fort impact, dirigez le client vers les contrôles approuvés avant d’agir.
Rédiger des messages de confirmation en langage clair
Un message de confirmation utile répond à quatre questions : que va-t-il se passer, quels détails seront utilisés, quelle conséquence en découle et comment le client peut modifier quelque chose. Placez l’action proposée en premier. Évitez les libellés d’état internes, les formulations vagues telles que « votre demande est en cours de traitement » et les approbations qui masquent des détails importants.
Ne normalisez ni ne modifiez silencieusement une valeur fournie par le client. Les WCAG précisent que lorsqu’un système modifie une valeur pour l’adapter à une plage autorisée, le client a besoin d’une explication de ce qui a changé. En pratique, communiquez la valeur interprétée avant la finalisation et proposez un moyen de la corriger.
Utilisez des libellés courts qui fonctionnent dans une interface de chat. Les clients ne devraient pas avoir à déduire que « continuer » signifie « autoriser cette modification ». Utilisez des verbes qui désignent l’engagement, tels que « Confirmer le changement d’adresse », « Envoyer l’annulation » ou « Demander à une personne de vérifier ». Pour les demandes à fort impact, indiquez toute étape de sécurité requise.
- Indiquez l’action : « Nous allons annuler votre rendez-vous. »
- Affichez les détails importants : « Rendez-vous : 14 mai à 10 h 00 ; lieu : bureau central. »
- Indiquez la conséquence ou le délai uniquement lorsqu’il est connu : « Après confirmation, ce créneau sera libéré. »
- Prévoyez une voie de correction : « Répondez MODIFIER pour changer la date ou le lieu. »
- Utilisez une approbation explicite pour les actions que le processus approuvé permet d’effectuer dans le chat : « Répondez CONFIRMER pour envoyer cette annulation. »
- Pour les actions à fort impact, dirigez le client vers les contrôles de sécurité requis.
- Évitez les détails sensibles dans un message, sauf s’ils sont nécessaires pour que le client identifie la transaction et sont appropriés pour le canal.
Éviter une fausse certitude avant la fin du traitement
Une approbation avant traitement et une confirmation après traitement sont deux messages différents. Les mélanger crée des malentendus évitables. « Veuillez confirmer cette demande » signifie que l’action n’est pas encore finalisée. « Votre demande a été effectuée » ne doit être envoyé qu’après que le processus concerné a réellement été mené à bien.
Pour les demandes soumises à des contrôles de sécurité requis, indiquez clairement la prochaine étape. Ne laissez pas entendre qu’une confirmation dans le chat suffit à elle seule pour autoriser l’action.
Lorsqu’une action est réellement terminée, fournissez au client une trace utile. Les recommandations de GOV.UK concernant les pages de confirmation préconisent d’expliquer ce qui se passe ensuite et quand, de fournir des coordonnées, d’offrir un moyen d’enregistrer une trace et d’inclure un numéro de référence lorsqu’il existe.
Si le service a seulement reçu la demande, dites-le clairement. S’il doit l’examiner, dites-le aussi. Ne laissez pas entendre qu’un remboursement a été émis, qu’un dossier a été modifié ou qu’un rendez-vous a été annulé simplement parce que le client a envoyé des informations.
- Avant l’approbation : « Vérifiez les détails ci-dessous. Rien n’a encore été modifié. »
- Avant une étape de sécurité requise : « Nous avons enregistré votre demande. Vous devez terminer le processus approuvé de vérification et d’autorisation avant que nous puissions agir. »
- Après l’approbation, mais avant l’exécution : « Nous avons reçu votre demande et allons l’examiner. Nous vous contacterons si nous avons besoin d’informations supplémentaires. »
- Après l’exécution : « Votre adresse de livraison a été mise à jour. » Incluez les étapes suivantes et une référence lorsqu’elle est disponible.
- Mode de défaillance : traiter le « oui » d’un client comme la preuve qu’une action opérationnelle de back-end a réussi.
- Mode de défaillance : traiter l’approbation par chat d’un client comme un substitut aux contrôles de sécurité requis.
- Mode de défaillance : appeler un accusé de réception une confirmation, ce qui amène les clients à croire qu’une demande est terminée alors qu’elle attend un examen.
Concevoir des voies de correction qui ne font pas recommencer les clients
Une confirmation n’est protectrice que si le client peut corriger une erreur sans friction inutile. Proposez une voie de correction directe à côté du récapitulatif et conservez les détails déjà collectés lorsque cela est approprié. Demander à un client de tout recommencer après qu’il a repéré un seul champ erroné peut encourager l’abandon ou une approbation incorrecte.
Lorsque le système détecte une erreur, identifiez le problème dans le texte et décrivez-le. Lorsqu’une correction sûre et connue est disponible, proposez-la. Cela suit les recommandations des WCAG sur l’aide à la saisie et soutient les clients qui ne détectent pas facilement une erreur à partir du formatage, de l’emplacement ou de la couleur seuls.
Construisez les voies de correction autour des champs qui comptent le plus pour le résultat. Par exemple, permettez au client de modifier une adresse sans ressaisir l’ensemble de la demande, ou de choisir « modifier la quantité » plutôt que de revenir en arrière à travers plusieurs invites génériques.
- Incluez une option visible « Modifier les informations » ou une réponse équivalente dans chaque confirmation à haut risque.
- Nommez le champ qui nécessite une attention : « La date demandée est en dehors de la plage disponible. »
- Expliquez la correction acceptée : « Choisissez une date entre le 3 et le 17 juin. »
- Indiquez au client lorsqu’une interprétation a changé : « Nous avons interprété “vendredi prochain” comme le 14 juin. Modifiez cette date si vous en vouliez une autre. »
- Ne vous appuyez pas sur la couleur, l’iconographie ou un état d’erreur vague pour communiquer la correction nécessaire.
- Escaladez au lieu de relancer répétitivement lorsque le client ne peut pas résoudre le problème ou que les détails restent contradictoires.
Utiliser l’automatisation pour collecter et résumer, puis escalader lorsqu’un jugement est nécessaire
L’automatisation peut collecter des réponses validées, envoyer un récapitulatif structuré, créer des branches selon le choix du client, transférer une conversation et la transmettre à une personne. Utilisez ces capacités pour rendre les interactions courantes à faible risque cohérentes, et non pour dissimuler l’incertitude ou simuler une décision que le flux ne peut pas prendre de manière sûre.
La collecte automatisée, un récapitulatif structuré ou une confirmation par chat ne remplacent pas les contrôles de sécurité requis. Pour les demandes à fort impact, orientez le client vers le processus approuvé et escaladez lorsque le flux ne peut pas se poursuivre de manière sûre.
Définissez une politique d’escalade claire avant le lancement. Cette politique doit définir le déclencheur, la destination, l’équipe responsable, le contexte requis, le niveau de service attendu et ce qui est communiqué au client. Un transfert doit contenir le récapitulatif de la demande, le contexte pertinent de la conversation et la raison de l’escalade afin que le client n’ait pas à se répéter inutilement.
Les recommandations du NIST soutiennent la documentation des responsabilités, les processus de supervision humaine, l’évaluation avant le déploiement et l’évaluation continue en exploitation. Lorsqu’un système ne peut pas détecter ou corriger une erreur, une intervention humaine peut être nécessaire. Cela est particulièrement important lorsqu’un flux automatisé rencontre une ambiguïté, un conflit ou une décision à fort impact.
- Escaladez immédiatement lorsque le client conteste le récapitulatif ou donne des réponses contradictoires.
- Escaladez lorsque l’identité, l’habilitation ou des informations sensibles sur le plan de la sécurité sont incertaines.
- Escaladez lorsque l’action est irréversible, a des conséquences juridiques, est financièrement importante ou est hors des règles définies du flux.
- Utilisez les contrôles de sécurité requis avant d’agir sur des demandes à fort impact.
- Escaladez après un seuil défini de tentatives échouées plutôt que de répéter indéfiniment la même question.
- Indiquez au client ce qui se passe ensuite : « Un spécialiste examinera cette demande. N’envoyez pas d’informations sensibles, sauf s’il vous les demande dans le cadre d’un processus approuvé. »
- Acheminez les transferts vers un service ou un opérateur correctement formé, responsable de la prochaine réponse.
Liste de contrôle opérationnelle pour les flux de confirmation
La qualité des confirmations est une discipline opérationnelle, et pas seulement une tâche de rédaction. Testez le message et le transfert comme un parcours de service complet : demandes normales, fautes de frappe, changements d’avis, réponses contradictoires, demandes non prises en charge, besoins d’accessibilité et échecs de traitement en aval.
webchat.vip peut soutenir ce travail grâce à sa boîte de réception partagée pour WebChat et WhatsApp, à l’organisation des opérateurs et des services, au routage, aux horaires, aux niveaux de service, aux modèles, aux étiquettes, aux flux automatisés, aux journaux de conversation, aux évaluations, aux analyses et aux rapports exportables. Configurez la conception opérationnelle selon vos propres politiques et équipes formées ; les fonctionnalités de la plateforme ne suppriment pas la nécessité d’un jugement humain.
Pour WebChat, utilisez le widget installable, personnalisable et multilingue pour présenter des choix de confirmation et de correction compréhensibles. Pour les flux automatisés, utilisez avec soin la collecte validée et les embranchements, puis transférez ou transmettez la conversation lorsque la politique d’escalade l’exige. Pour les actions à fort impact, assurez-vous que le flux dirige les clients vers le processus de sécurité approuvé au lieu de s’appuyer sur une confirmation dans le chat. Examinez les journaux, les évaluations, les analyses et les rapports exportables afin d’identifier les signaux de correction, les abandons, les récapitulatifs contestés et les besoins d’aide humaine. Les équipes peuvent calculer leurs propres indicateurs à partir des données disponibles ou exportées.
- Définissez les catégories d’actions qui nécessitent l’absence de confirmation, une confirmation concise, une confirmation structurée ou une vérification humaine.
- Pour chaque flux à haut risque, documentez l’action, les détails importants, le libellé d’approbation, la voie de correction, les contrôles de sécurité requis, le message d’exécution et le responsable de l’escalade.
- Testez les parcours nominal et les exceptions, notamment une valeur incorrecte mais valide, un changement d’avis, un texte libre peu clair, des demandes dupliquées, un processus en aval indisponible et un client n’ayant pas effectué le processus de sécurité requis.
- Vérifiez l’accessibilité : langage clair, descriptions textuelles des erreurs, options explicites et aucune dépendance à la couleur ou à un statut implicite seul.
- Distinguez les états « reçu », « en attente d’examen » et « effectué » dans les modèles et les consignes destinées aux opérateurs.
- Définissez les responsabilités pour le contenu, la politique opérationnelle, le traitement des exceptions, la revue qualité et les mises à jour après des changements de processus.
- Examinez les signaux disponibles dans les journaux, évaluations, analyses et rapports exportables, ou calculez vos propres indicateurs pour suivre les corrections, les invites répétées, les transferts, les demandes non résolues et la confusion des clients.
- Donnez aux opérateurs une limite d’autorité claire : quand ils peuvent corriger une demande, quand ils doivent solliciter un examen spécialisé et comment enregistrer le résultat.
Questions fréquentes
Quelle est la différence entre validation et confirmation dans le support client ?
La validation vérifie qu’une saisie respecte des règles définies, comme un format ou une valeur autorisée. La confirmation permet au client de vérifier, approuver ou corriger l’action qui en résulte et ses détails importants. Elle peut documenter une intention déclarée, mais ne démontre pas nécessairement l’intention réelle et n’établit ni l’identité, ni l’habilitation, ni l’autorisation de transaction.
Quelles demandes de support doivent nécessiter une confirmation explicite ?
Priorisez les actions irréversibles, coûteuses, sensibles sur le plan de la sécurité, ayant des conséquences juridiques et en plusieurs étapes. Cela comprend notamment la suppression, l’annulation, les modifications de coordonnées ou de destination importantes et les demandes ayant des conséquences financières ou liées à un compte. Appliquez les contrôles de sécurité requis pour les demandes à fort impact.
Que doit contenir un message de confirmation du support client ?
Indiquez l’action proposée, répétez les détails qui déterminent matériellement le résultat, expliquez la conséquence ou l’état suivant lorsqu’il est connu, demandez une approbation explicite et proposez un moyen simple de modifier un détail ou de joindre une personne. Pour les demandes à fort impact, expliquez toute étape de sécurité requise.
Quand un flux de confirmation automatisé doit-il escalader vers une personne ?
Escaladez lorsque les réponses sont ambiguës ou contradictoires, que le client conteste le récapitulatif, que l’identité ou l’habilitation est incertaine, que l’action a un fort impact, que la demande est hors des règles définies ou que le flux ne peut pas détecter et corriger le problème de manière sûre.
Comment webchat.vip peut-il soutenir les opérations des flux de confirmation ?
webchat.vip propose une boîte de réception partagée pour les conversations WebChat et WhatsApp, le routage et l’organisation par service, des modèles et des étiquettes, des flux automatisés qui peuvent collecter des réponses validées et les transmettre à des personnes, ainsi que des journaux de conversation, des évaluations, des analyses et des rapports exportables à des fins d’examen.
Sources et lectures complémentaires
Références primaires et reconnues utilisées pour vérifier la base factuelle de ce guide.
- WCAG 2.2: Error Prevention (Legal, Financial, Data) — W3C Web Accessibility Initiative
- WCAG 2.2: Error Identification — W3C Web Accessibility Initiative
- WCAG 2.2: Error Suggestion — W3C Web Accessibility Initiative
- Application Security Verification Standard: Input Validation (V2.2.1) — OWASP Foundation
- Transaction Authorization Cheat Sheet — OWASP Foundation
- Confirmation pages — GOV.UK Design System
- AI RMF Core — National Institute of Standards and Technology
- AI Risks and Trustworthiness — National Institute of Standards and Technology