Come definire i livelli di priorità dell’assistenza clienti senza rendere urgente ogni messaggio
Crea un modello di priorità dell’assistenza basato sul rischio, che protegga i clienti, offra al team regole di instradamento chiare e mantenga credibile il reporting sui livelli di servizio.
La priorità è una decisione operativa, non una misura dell’emozione
I livelli di priorità dell’assistenza clienti non funzionano quando diventano una scorciatoia per indicare chi è più rumoroso, più importante, più insistente o assegnato più di recente. Questi segnali possono richiedere una risposta rispettosa, ma non descrivono in modo affidabile il danno causato dall’attesa.
Definisci la priorità in base al rischio operativo del ritardo: l’ampiezza dell’impatto sui clienti, la sensibilità temporale dell’azione e qualsiasi problema relativo a sicurezza fisica, frode o sicurezza informatica. Questo approccio impedisce che una casella di posta affollata diventi una coda gestita in ordine di arrivo quando le risorse sono limitate. Rende inoltre il motivo della decisione spiegabile a operatori, responsabili e clienti.
Se il team ha bisogno di questi segnali, usa un campo separato per il sentiment, il contesto della relazione con il cliente o la sensibilità reputazionale. Possono orientare il tono, l’assegnazione o la consapevolezza del responsabile senza modificare silenziosamente la classificazione del rischio.
- Non equiparare rabbia, testo tutto in maiuscolo o messaggi ripetuti a una priorità alta.
- Non usare lo status del cliente come unico motivo per aumentare la priorità; registra separatamente la gestione della relazione.
- Non lasciare che il carico di lavoro di un operatore determini la priorità del caso. Il carico di lavoro deve influenzare il personale e l’instradamento.
- Non classificare un messaggio come urgente solo perché è arrivato tramite WhatsApp o WebChat.

Mantieni separati gravità, urgenza, impatto, anzianità della coda e obiettivi di servizio
I team spesso usano questi termini in modo intercambiabile, per poi non riuscire a spiegare perché un caso è stato escalato o perché è stato mancato un obiettivo di servizio. Definisci ciascuno nella policy e mantienili come dati distinti.
L’impatto è l’ampiezza e la gravità del danno: una persona che non riesce a trovare una risposta ha un impatto minore rispetto a molti clienti che non riescono ad accedere a un servizio essenziale. L’urgenza è il costo dell’attesa: un’azione con una scadenza o una situazione che peggiora rapidamente può richiedere una gestione più veloce anche quando l’impatto attuale è limitato. La gravità è la classificazione di priorità risultante dall’applicazione del modello.
L’anzianità della coda registra per quanto tempo una conversazione è rimasta in attesa. È utile per le regole di invecchiamento e la gestione del carico di lavoro, ma non dimostra che il problema sottostante sia grave. Un obiettivo di livello di servizio è l’intervallo atteso dal team per una risposta o un aggiornamento. Deve essere configurato dopo l’assegnazione della priorità, non usato come definizione della priorità.
Evita di promettere un tempo di risoluzione, a meno che il team non controlli le dipendenze necessarie per risolvere il problema. Un impegno più sicuro consiste nell’indicare un’attesa per la risposta o il prossimo aggiornamento, con un responsabile e un percorso di escalation chiaro.
- Impatto: chi è coinvolto e cosa non può fare in modo sicuro o ragionevole.
- Sensibilità temporale: cosa peggiora materialmente se l’azione viene rimandata.
- Gravità o priorità: la classe di gestione assegnata in base alle evidenze disponibili.
- Anzianità della coda: tempo di attesa trascorso, usato per prevenire la trascuratezza e riesaminare il lavoro invecchiato.
- Obiettivo di servizio: un’aspettativa interna di risposta o aggiornamento collegata a una classe di priorità.

Usa un modello decisionale semplice con un trigger separato per l’alto rischio
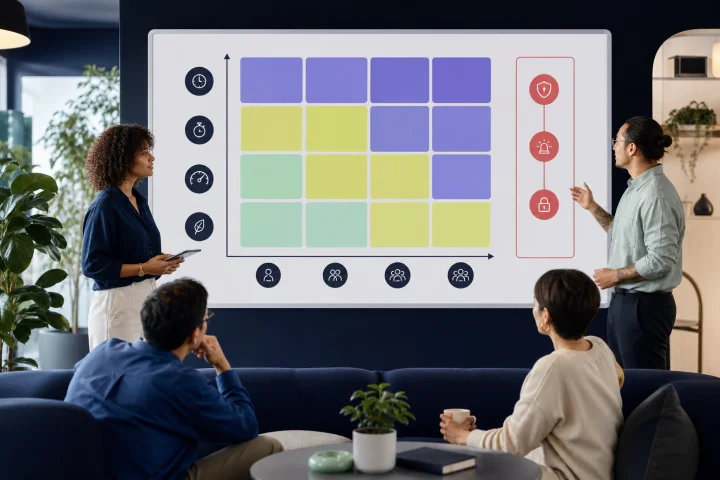
Un pratico modello di esempio utilizza l’impatto sul cliente moltiplicato per la sensibilità temporale. Assegna a ciascuna dimensione un punteggio basso, medio o alto basandoti su evidenze osservabili. Mappa poi la combinazione a un numero ridotto di livelli di priorità. Mantieni il modello abbastanza semplice da poter essere applicato con coerenza da un nuovo operatore durante una conversazione in tempo reale.
Non forzare i problemi di sicurezza fisica, sospetta frode o sicurezza informatica nella matrice ordinaria. Questi segnali richiedono un trigger di escalation separato, perché anche un impatto attuale ridotto può rendere necessaria una tempestiva revisione specialistica. Valuta le informazioni disponibili; non chiedere a un operatore di indagare oltre la propria autorità o formazione.
La classificazione iniziale è provvisoria. Quando arrivano fatti convalidati, il responsabile deve aumentare, ridurre o confermare la priorità e registrarne il motivo. Le linee guida NIST supportano matrici di risposta predefinite per garantire coerenza, consentendo al personale formato di esercitare discrezionalità in circostanze insolite.
- Impatto sul cliente: un cliente, un gruppo definito o impatto diffuso; disagio parziale rispetto all’impossibilità di completare un’attività importante.
- Sensibilità temporale: nessuna scadenza significativa, una scadenza nota e ravvicinata o un danno che probabilmente crescerà rapidamente senza intervento.
- Trigger di alto rischio: possibile compromissione dell’account, frode di pagamento, problema di sicurezza fisica, esposizione di informazioni sensibili o un altro segnale di sicurezza predefinito.
- Standard di evidenza: usa sintomi segnalati, risposte convalidate nel flusso, dati di account o ordine disponibili al personale autorizzato e informazioni di servizio note, non supposizioni.
Definisci quattro livelli di priorità con criteri di ingresso osservabili
Il seguente modello a quattro livelli è un esempio. Più livelli possono creare una falsa precisione e rendere più difficile calibrare il reporting. Adatta le soglie, i responsabili e gli obiettivi di risposta al tuo servizio, al personale disponibile e agli obblighi di rischio.
Scrivi criteri di ingresso che un operatore possa osservare e documentare. Evita termini vaghi come “cliente importante” o “sembra grave”. Ogni livello richiede un responsabile incaricato, un obiettivo per la prima risposta o il prossimo aggiornamento, una regola di trasferimento e un punto di rivalutazione.
- P1 — critico: un trigger di alto rischio confermato o credibile, oppure un’impossibilità diffusa di usare un servizio essenziale con un danno immediato e materiale per i clienti. Avvisa immediatamente il responsabile designato per incidenti, sicurezza, frodi o protezione; mantieni un responsabile umano nominato finché il passaggio di consegne non viene accettato.
- P2 — alta: un cliente o un gruppo definito non può completare un’attività importante e sensibile al tempo, oppure è probabile che l’impatto cresca presto. Inoltra tempestivamente al reparto responsabile e indica l’attesa per il prossimo aggiornamento.
- P3 — normale: un problema a impatto limitato, una segnalazione di difetto, una domanda su pagamento o ordine che richiede un’indagine ma non presenta un indicatore immediato di alto rischio o criticità temporale. Assegna un responsabile e gestisci il caso nel normale processo di servizio.
- P4 — bassa: informazioni generali, feedback non urgenti, richieste ordinarie su come fare qualcosa o una richiesta che può attendere in sicurezza. Usa un modello appropriato o una risposta automatizzata, preservando al contempo un percorso semplice per raggiungere una persona.
Classifica le conversazioni comuni in base alle evidenze, non al solo argomento
Un argomento non è una priorità. Accesso all’account, pagamenti, ordini e difetti del prodotto possono rientrare in diversi livelli di priorità a seconda del danno e della scadenza. Forma gli operatori affinché chiedano solo i fatti minimi necessari per scegliere un percorso sicuro.
Per esempio, un problema di accesso all’account può essere P3 quando un cliente ha bisogno di assistenza ordinaria per l’accesso, P2 quando l’accesso impedisce un’azione necessaria a breve termine, oppure P1 quando c’è un’indicazione credibile di compromissione dell’account. La stessa distinzione si applica alle conversazioni su pagamenti e ordini.
- Accesso all’account: la risoluzione dei problemi ordinaria è generalmente P3; il sospetto di accesso non autorizzato segue il trigger di escalation per alto rischio.
- Sospetta compromissione: trattala come un’escalation umana specialistica, conserva la registrazione della conversazione ed evita di chiedere segreti o credenziali in chat.
- Domanda su un pagamento: una richiesta per comprendere un addebito può essere P3; un problema di frode credibile e sensibile al tempo deve seguire il percorso antifrode predefinito.
- Aggiornamento su un ordine: una normale domanda di tracciamento o stato è spesso P3 o P4; un mancato adempimento sensibile a una scadenza che incide su un’importante necessità del cliente può essere P2 se supportato da evidenze.
- Difetto del prodotto: un singolo difetto riproducibile e non critico è spesso P3; un guasto diffuso di una funzione essenziale può essere P1 o P2 in base all’ampiezza e alla tempistica verificate.
- Richiesta di informazioni generali: normalmente P4, salvo che il cliente fornisca evidenze di una situazione sensibile al tempo o ad alto rischio.
Non lasciare che segnali deboli prevalgano sulla valutazione del rischio
Alcuni segnali sono facili da vedere in una casella di posta condivisa e quindi facili da sopravvalutare. Possono indicare che una conversazione richiede attenzione, ma non possono stabilire autonomamente la priorità operativa. Trattali come inviti a riesaminare le evidenze, non come regole di classificazione.
Contatti ripetuti possono mostrare che una risposta precedente è stata inefficace. Il testo tutto in maiuscolo può segnalare disagio. Una lunga anzianità della coda può rivelare un problema di personale. Queste condizioni meritano un’azione, ma l’azione può essere formazione, revisione della qualità, una regola per il lavoro invecchiato o una notifica al responsabile, invece di un’etichetta di priorità più alta.
- Non aumentare la priorità solo perché il cliente usa tutte maiuscole, è contrariato o minaccia di lamentarsi.
- Non aumentare la priorità solo perché il cliente ha contattato ripetutamente il team.
- Non aumentare la priorità solo perché un operatore chiede di svuotare la propria coda.
- Non usare conferme di lettura, stati di consegna o canale del messaggio come segnale di priorità.
- Non usare un profilo sui social media, un’influenza percepita o la familiarità personale come unico criterio di priorità.
Applica la policy in una casella condivisa con instradamento responsabile
Un modello di priorità funziona solo quando si riflette nelle operazioni quotidiane della casella di posta. webchat.vip offre una casella condivisa per conversazioni WebChat e WhatsApp, con operatori, reparti, instradamento, pianificazioni, livelli di servizio, modelli e tag. Usa questi controlli per rendere la decisione sulla priorità visibile e attuabile.
Crea e mantieni un insieme controllato di tag, come P1, P2, P3 e P4, oltre a tag separati per revisione di sicurezza, revisione antifrode, revisione di protezione, sentiment e in attesa del cliente. Definisci procedure di governance interne su chi può definire o modificare i tag di policy, affinché i report restino comparabili nel tempo. Instrada in base alle competenze richieste e usa le pianificazioni per programmare la copertura invece di inviare ogni caso elevato alla stessa persona.
L’assegnazione non è escalation. Un caso viene escalato solo quando la persona o il reparto ricevente ha accettato la responsabilità, conosce l’azione successiva richiesta e può accedere alla giustificazione registrata. Se non è disponibile alcun responsabile qualificato in base alla pianificazione, specifica un responsabile reperibile o un ruolo umano di riserva designato.
- Richiedi un responsabile per ogni conversazione P1 e P2.
- Instrada i tag di alto rischio al reparto o ruolo umano autorizzato; non lasciarli in una coda generale senza responsabile.
- Usa le pianificazioni per definire la gestione fuori orario e il percorso di contatto di riserva.
- Usa modelli per messaggi di presa in carico e aggiornamento, non per fare promesse di risoluzione non supportate.
- Usa tag e registri delle conversazioni per conservare il contesto di priorità, responsabilità e passaggio di consegne. Mantieni gli altri dettagli della revisione della policy nei registri approvati dal team.
Usa l’automazione per raccogliere dati e instradare in sicurezza, non per emettere giudizi finali sui casi ad alto rischio
I flussi automatizzati possono inviare messaggi e file, raccogliere risposte convalidate, diramare, trasferire e passare i casi alle persone in webchat.vip. Usali per porre una breve serie di domande rilevanti per la decisione, per esempio se l’accesso non è disponibile, se esiste una scadenza, se il cliente sospetta attività non autorizzate e quale risultato è bloccato.
In caso di errore di inserimento rilevato, spiega l’elemento che deve essere corretto e descrivi l’errore in testo. Questo favorisce interazioni accessibili e impedisce che i clienti restino bloccati in un modulo o in un flusso.
Non lasciare che la classificazione automatizzata sia la decisione finale per un problema di sicurezza fisica, frode o sicurezza informatica. Un flusso automatizzato può assegnare un tag provvisorio e instradare la conversazione, ma una persona formata deve esaminare le evidenze, confermare il percorso di gestione e comunicare il passaggio successivo. Offri sempre un’opzione chiara per raggiungere una persona quando l’automazione non può risolvere la richiesta in sicurezza.
- Poni il minimo necessario di domande; non raccogliere credenziali, segreti o dettagli sensibili non necessari.
- Convalida le risposte strutturate dove possibile, poi mostra indicazioni sugli errori in linguaggio semplice quando una risposta non è valida.
- Usa segnali predefiniti per l’instradamento provvisorio; evita conclusioni automatizzate aperte su frode, sicurezza fisica o compromissione.
- Offri al cliente un percorso di passaggio a una persona quando contesta il percorso, non riesce a completare il flusso o descrive un problema ad alto rischio.
- Esamina regolarmente gli esiti dell’instradamento automatizzato per falsi positivi, falsi negativi e trattamento non uniforme.
Domande frequenti
Cosa sono i livelli di priorità dell’assistenza clienti?
Sono classi di gestione definite che stabiliscono come una conversazione viene instradata, assegnata, gestita nelle risposte ed escalata. Un modello solido le basa sull’impatto sul cliente, sulla sensibilità temporale e su trigger separati di sicurezza fisica, frode o sicurezza informatica.
Un messaggio di un cliente arrabbiato deve essere contrassegnato come urgente?
Non in base alla sola emozione. Riconosci il problema in modo rispettoso, esamina i fatti e aumenta la priorità solo se il messaggio mostra un impatto maggiore, sensibilità temporale o un trigger di alto rischio predefinito.
Quanti livelli di priorità dell’assistenza dovrebbe usare un team?
Un modello a quattro livelli — critico, alta, normale e bassa — è un esempio pratico. Adatta il numero di livelli e i tag di rischio separati e i percorsi di escalation al tuo servizio, al personale e agli obblighi di rischio.
L’automazione può assegnare la priorità dell’assistenza?
L’automazione può raccogliere i fatti minimi, applicare tag provvisori predefiniti e instradare le conversazioni. Le decisioni ad alto rischio su sicurezza fisica, frode e sicurezza informatica richiedono la revisione di una persona formata e un percorso di escalation documentato.
Le conferme di lettura di WhatsApp indicano che un caso ha priorità più bassa?
No. Gli stati di invio, consegna, lettura e mancata consegna di WhatsApp descrivono gli stati di recapito dei messaggi. Non stabiliscono l’impatto sul cliente, l’urgenza o l’obbligo di risposta del team.
Fonti e approfondimenti
Riferimenti primari e autorevoli usati per verificare la base fattuale di questa guida.
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — National Institute of Standards and Technology
- NIST SP 800-61 Rev. 2: Computer Security Incident Handling Guide — National Institute of Standards and Technology
- Advanced Persistent Threat Activity Exploiting Managed Service Providers — Cybersecurity and Infrastructure Security Agency
- ISO 10002:2018 — Quality management: Guidelines for complaints handling in organizations — International Organization for Standardization
- NIST AI Risk Management Framework Core — National Institute of Standards and Technology
- Webhook Payload Reference — WhatsApp Business Platform — Meta, via Postman API Network
- Understanding Success Criterion 3.3.1: Error Identification — W3C Web Accessibility Initiative